 infograph
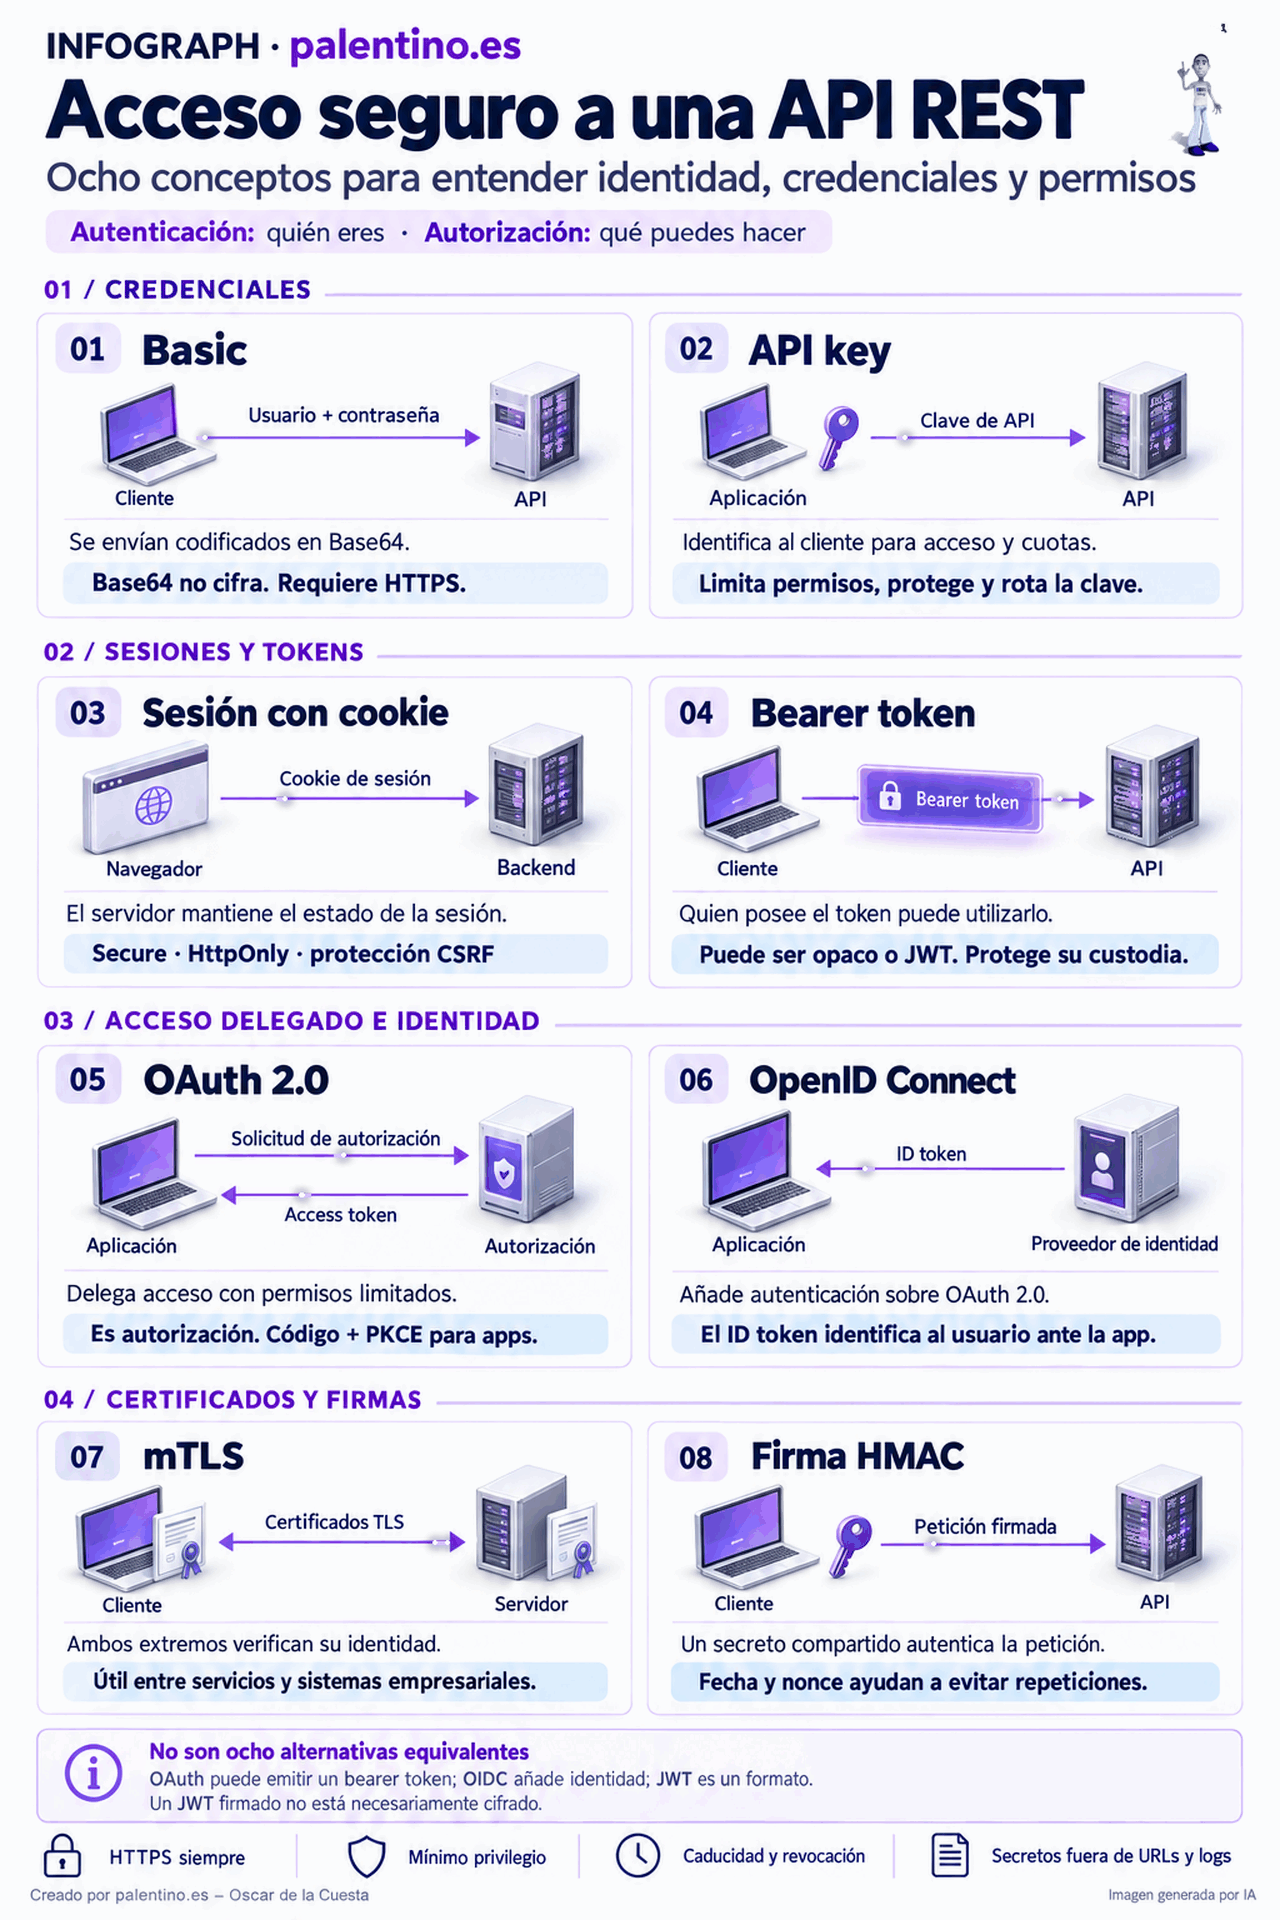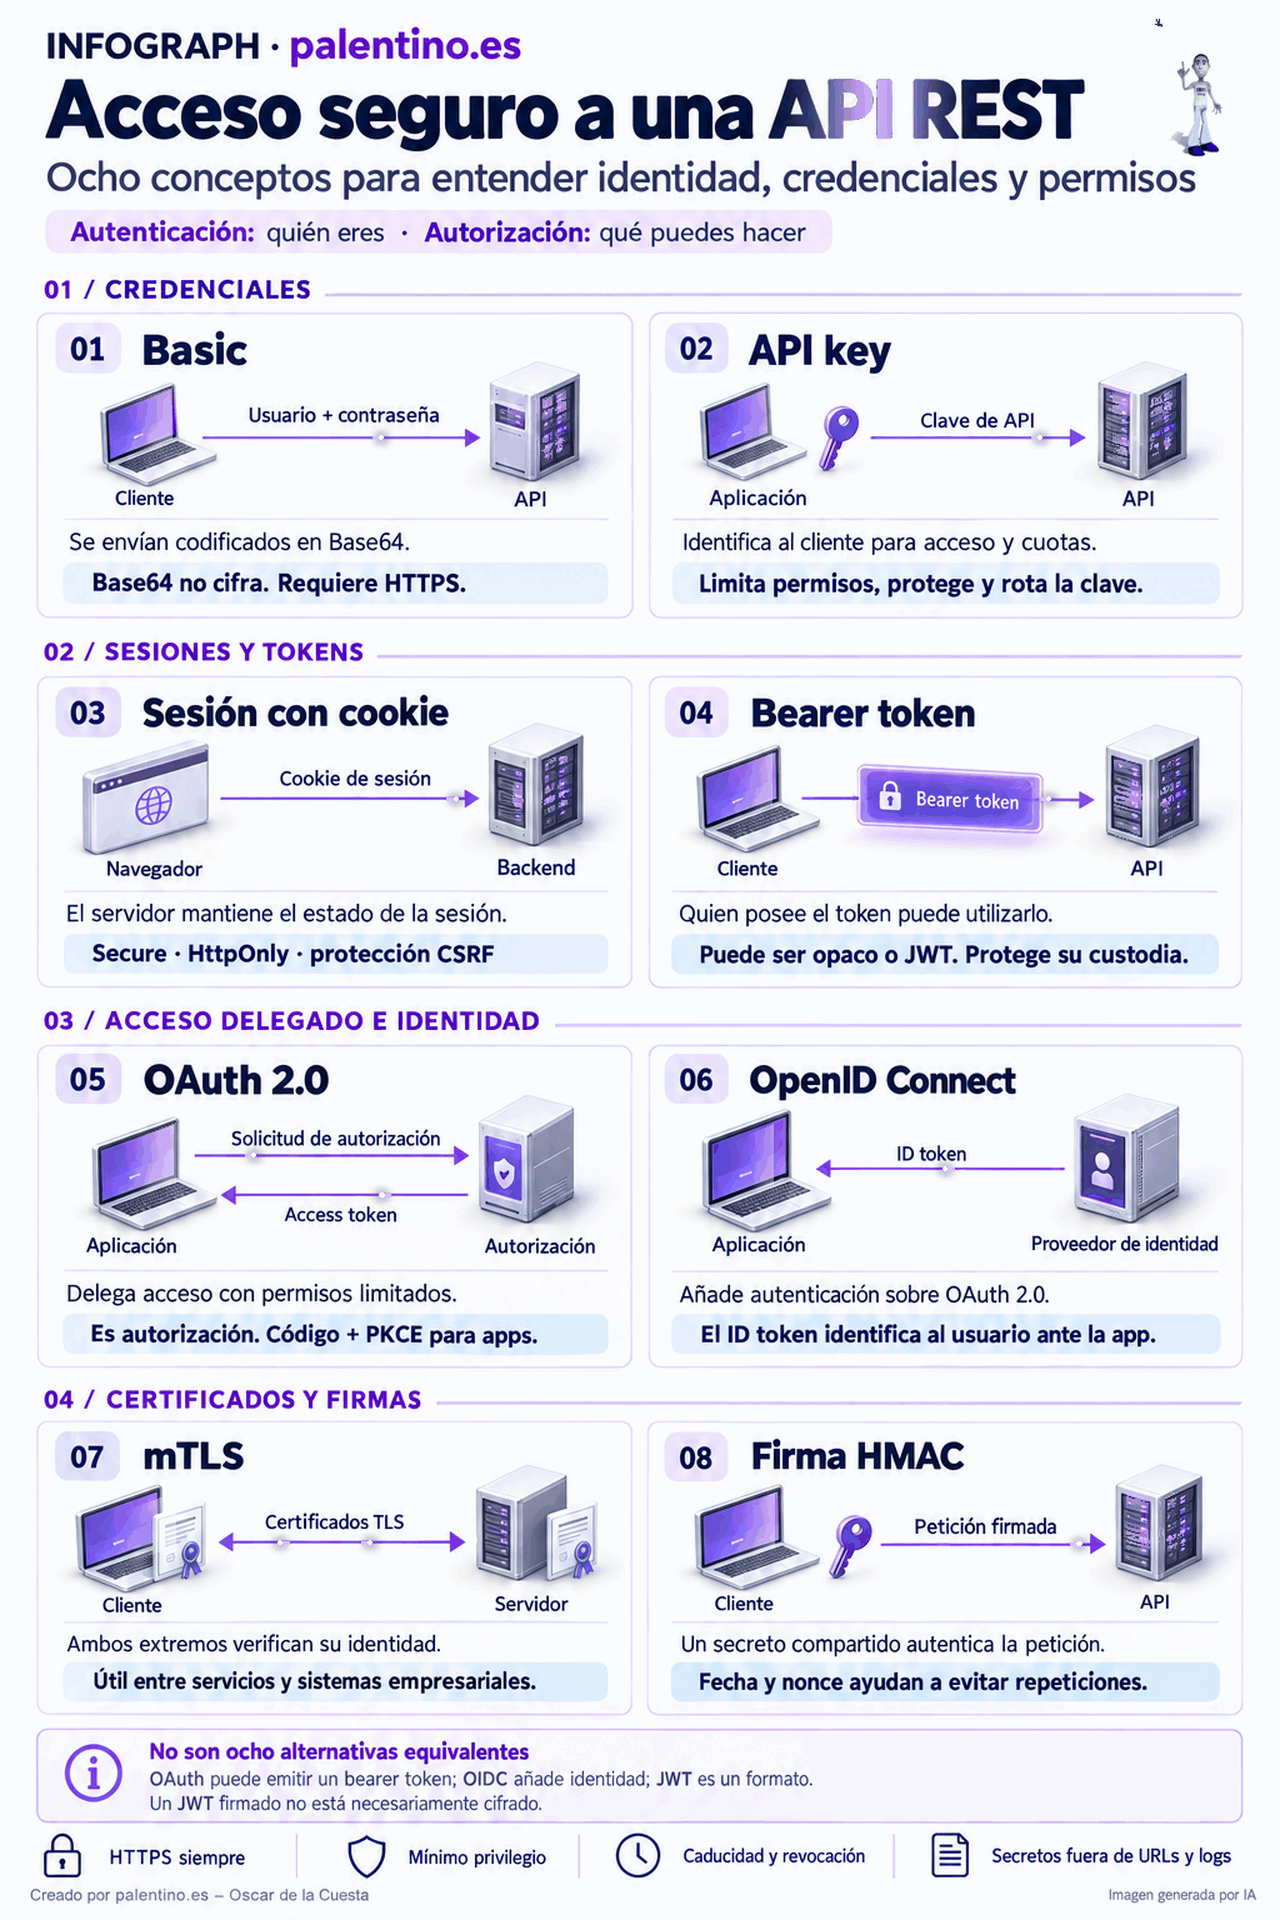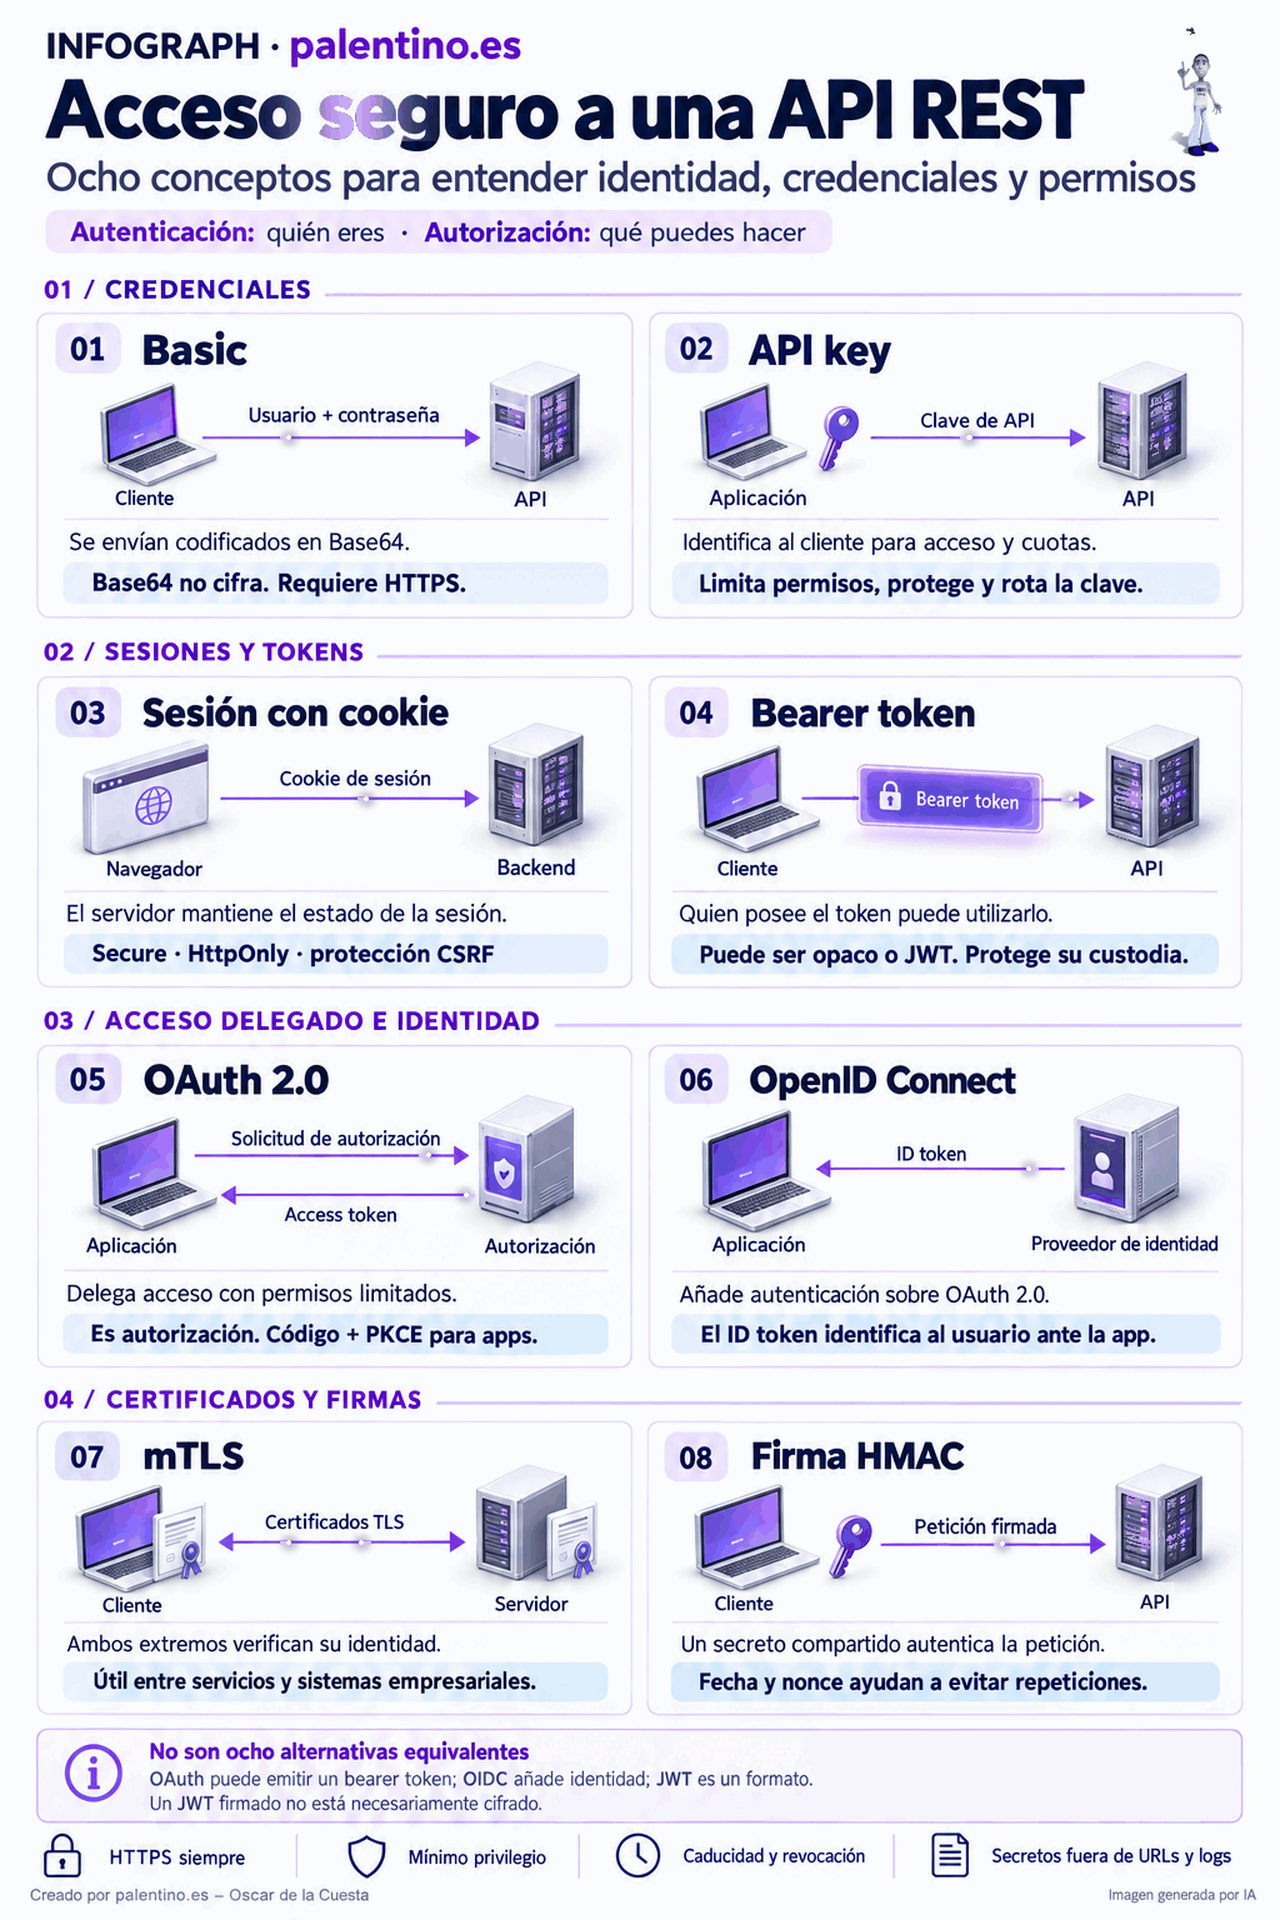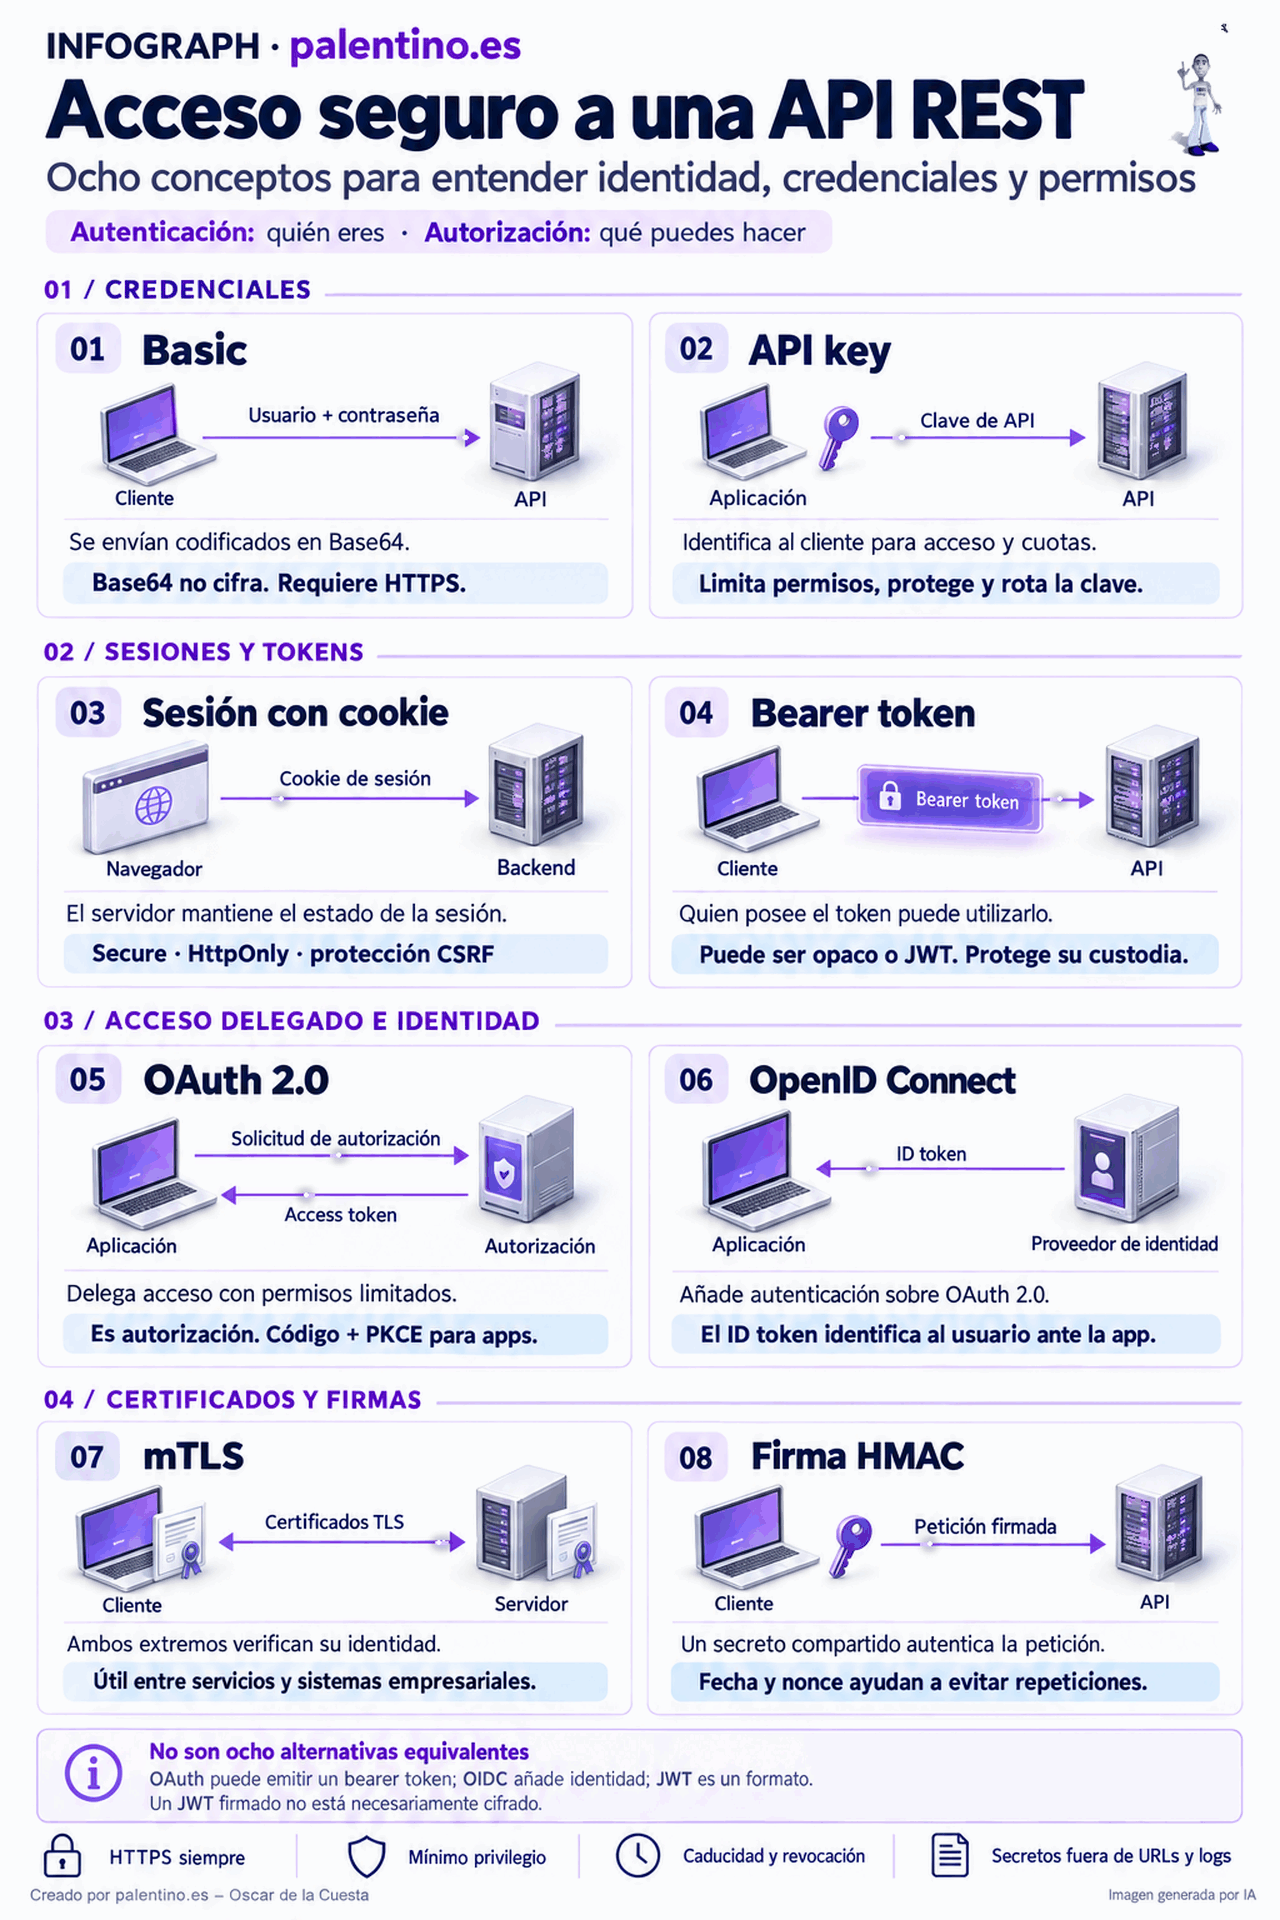 Cargando imagen…GIF animado5visitas⤢ Ver esquema completo
🔐 Acceso seguro a una API REST: ocho conceptos que conviene distinguir
Autenticación es demostrar quién eres. Autorización es determinar qué puedes hacer. Entender esa diferencia ayuda a diseñar mejor la seguridad de una API. En esta infografía animada de Infograph reúno ocho conceptos: Basic, API key, sesión con cookie, bearer token, OAuth 2.0, OpenID Connect, mTLS y firma HMAC. Tres aclaraciones que evitan muchas confusiones: 🔹 Base64 codifica; no cifra. 🔹 OAuth 2.0 permite delegar acceso; OpenID Connect añade autenticación. 🔹 JWT es un formato de token: estar firmado no implica estar cifrado. Estos mecanismos pueden combinarse. La elección depende de quién accede, desde dónde y con qué permisos. Y todos necesitan una base sólida: HTTPS, mínimo privilegio y una gestión cuidadosa de las credenciales. 👉 Más tecnología explicada visualmente en palentino.es/infograph #Ciberseguridad #API #OAuth2 #DesarrolloSoftware #Infograph