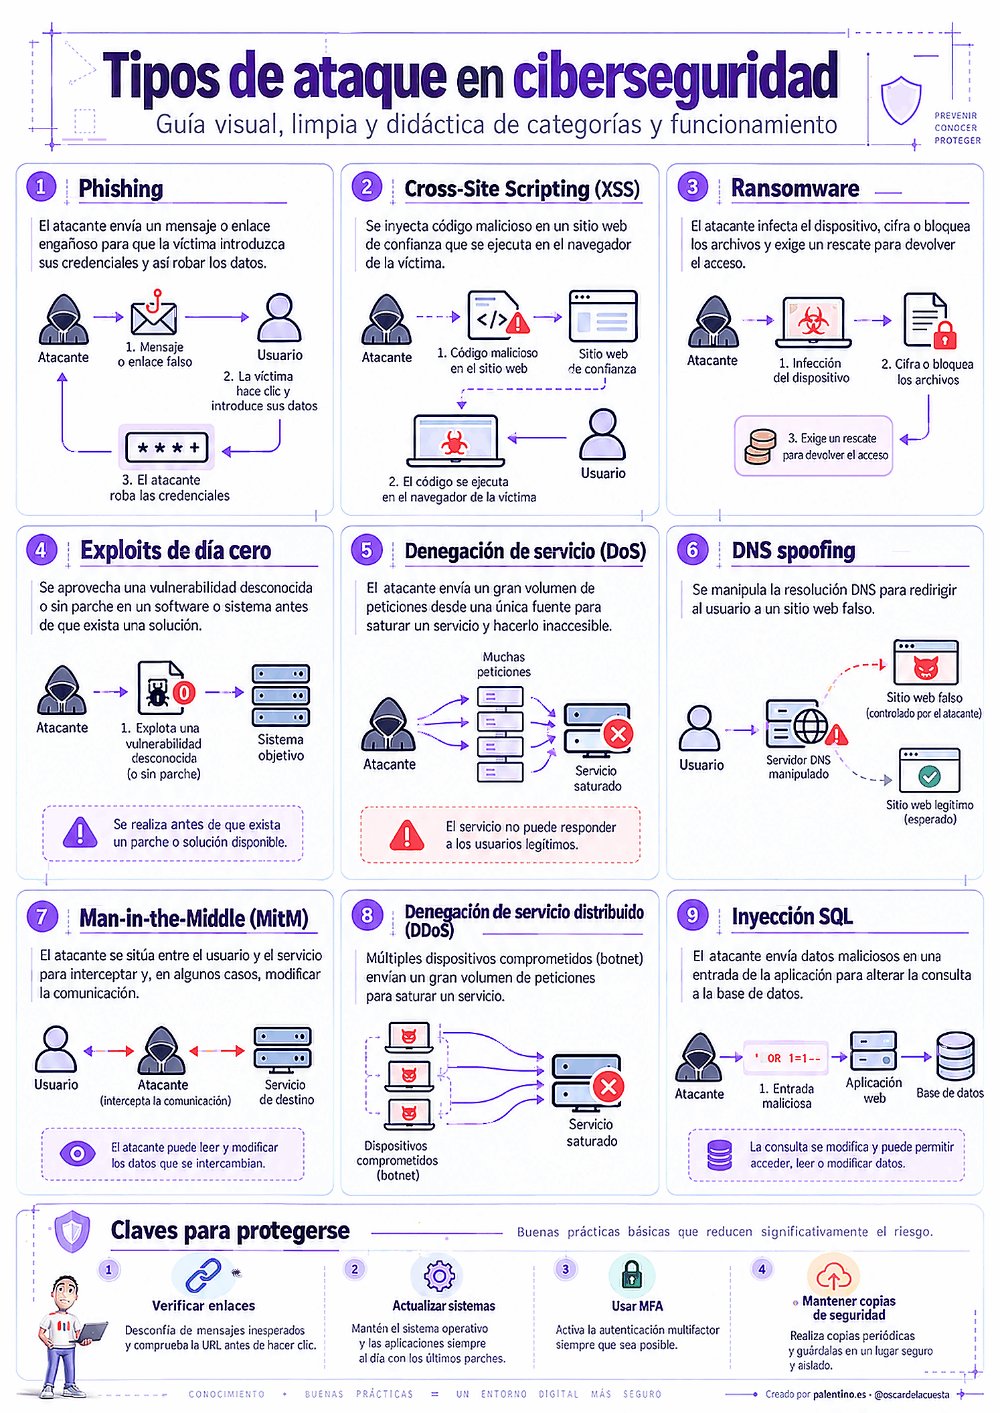
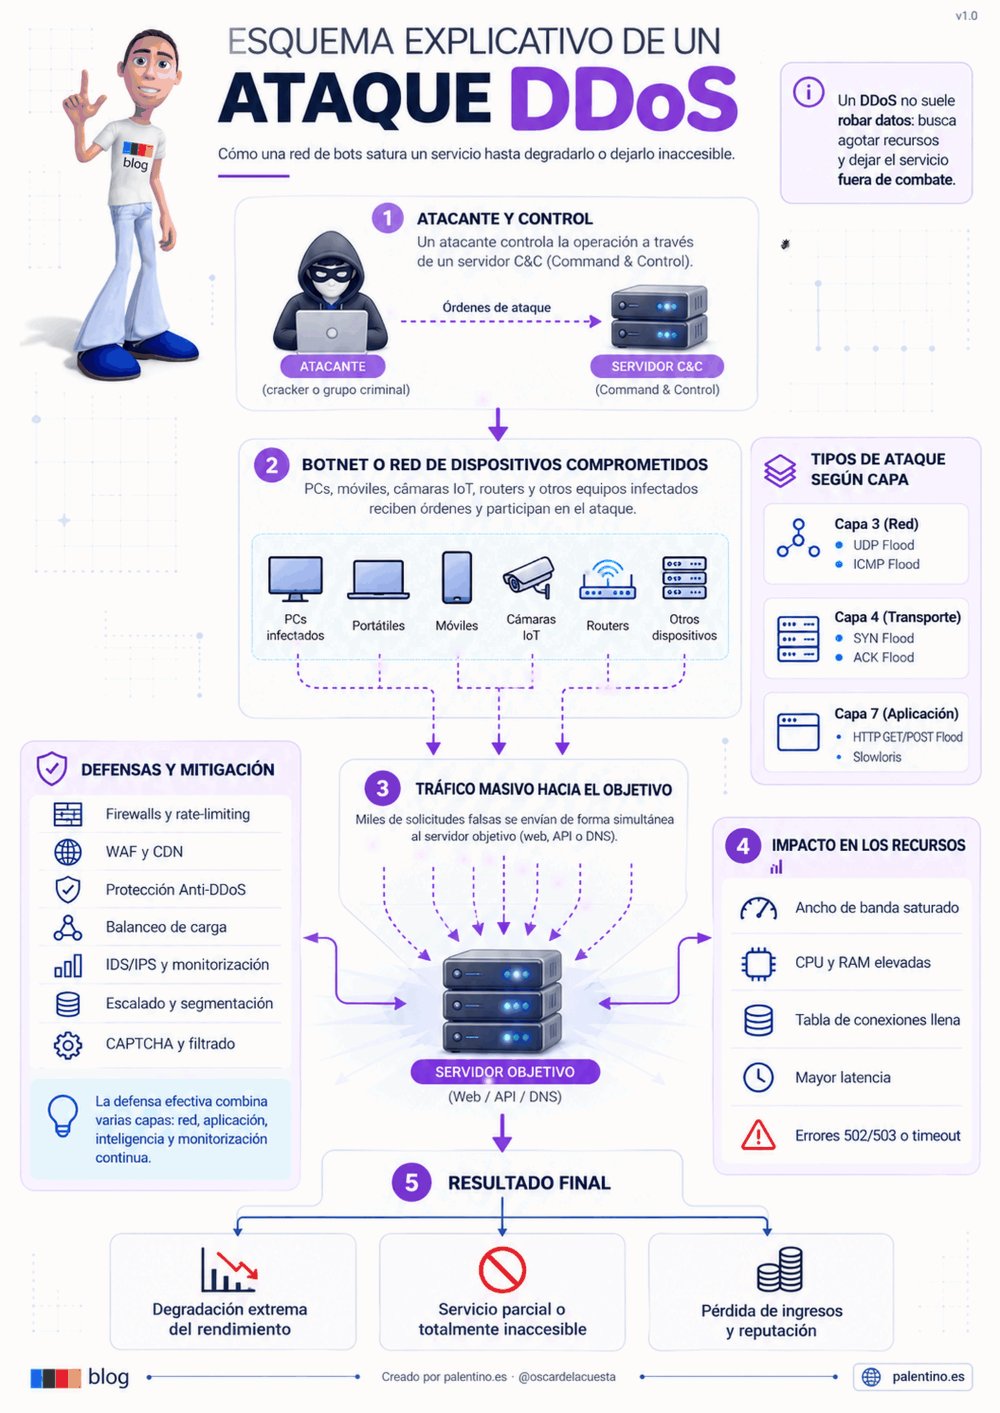
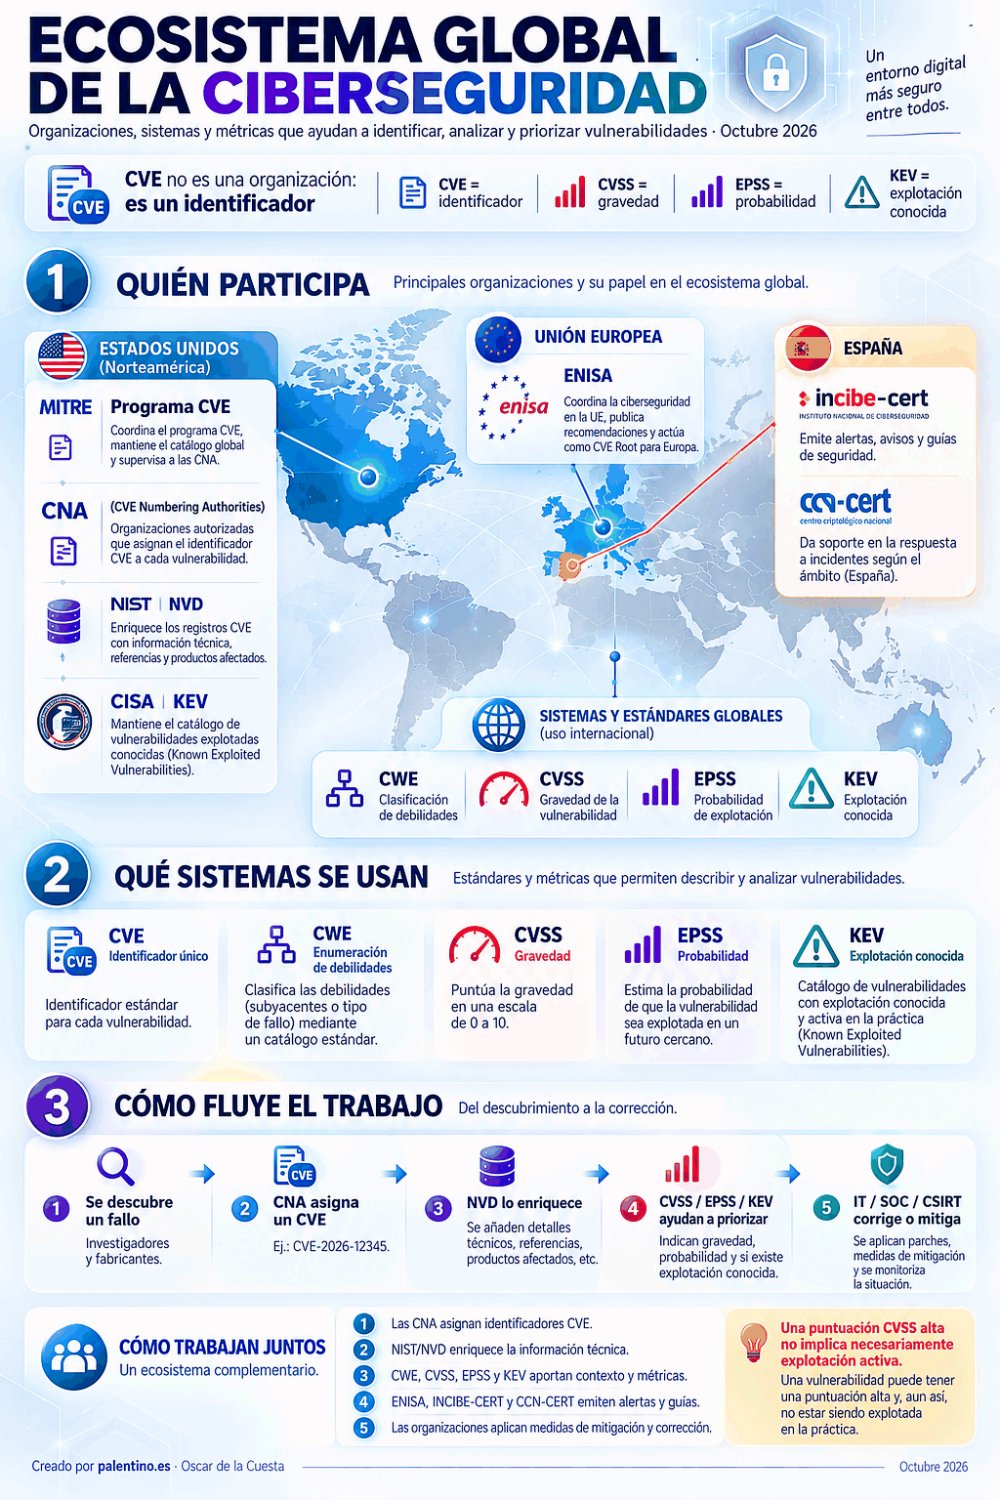
 infograph
🔐 Inyección SQL: cuando un dato cambia una consulta
LECTURA NÍTIDAAbrir GIF original ↗1536 × 2304 px · el aumento no añade detalle al archivo
Auto adapta la lectura · + − zoom · 0 ver completa · Esc salirPellizca para ampliar · desliza para leer · doble toque para acercarVista normal
PARA ENTENDER EL ESQUEMA
Sobre esta infografía
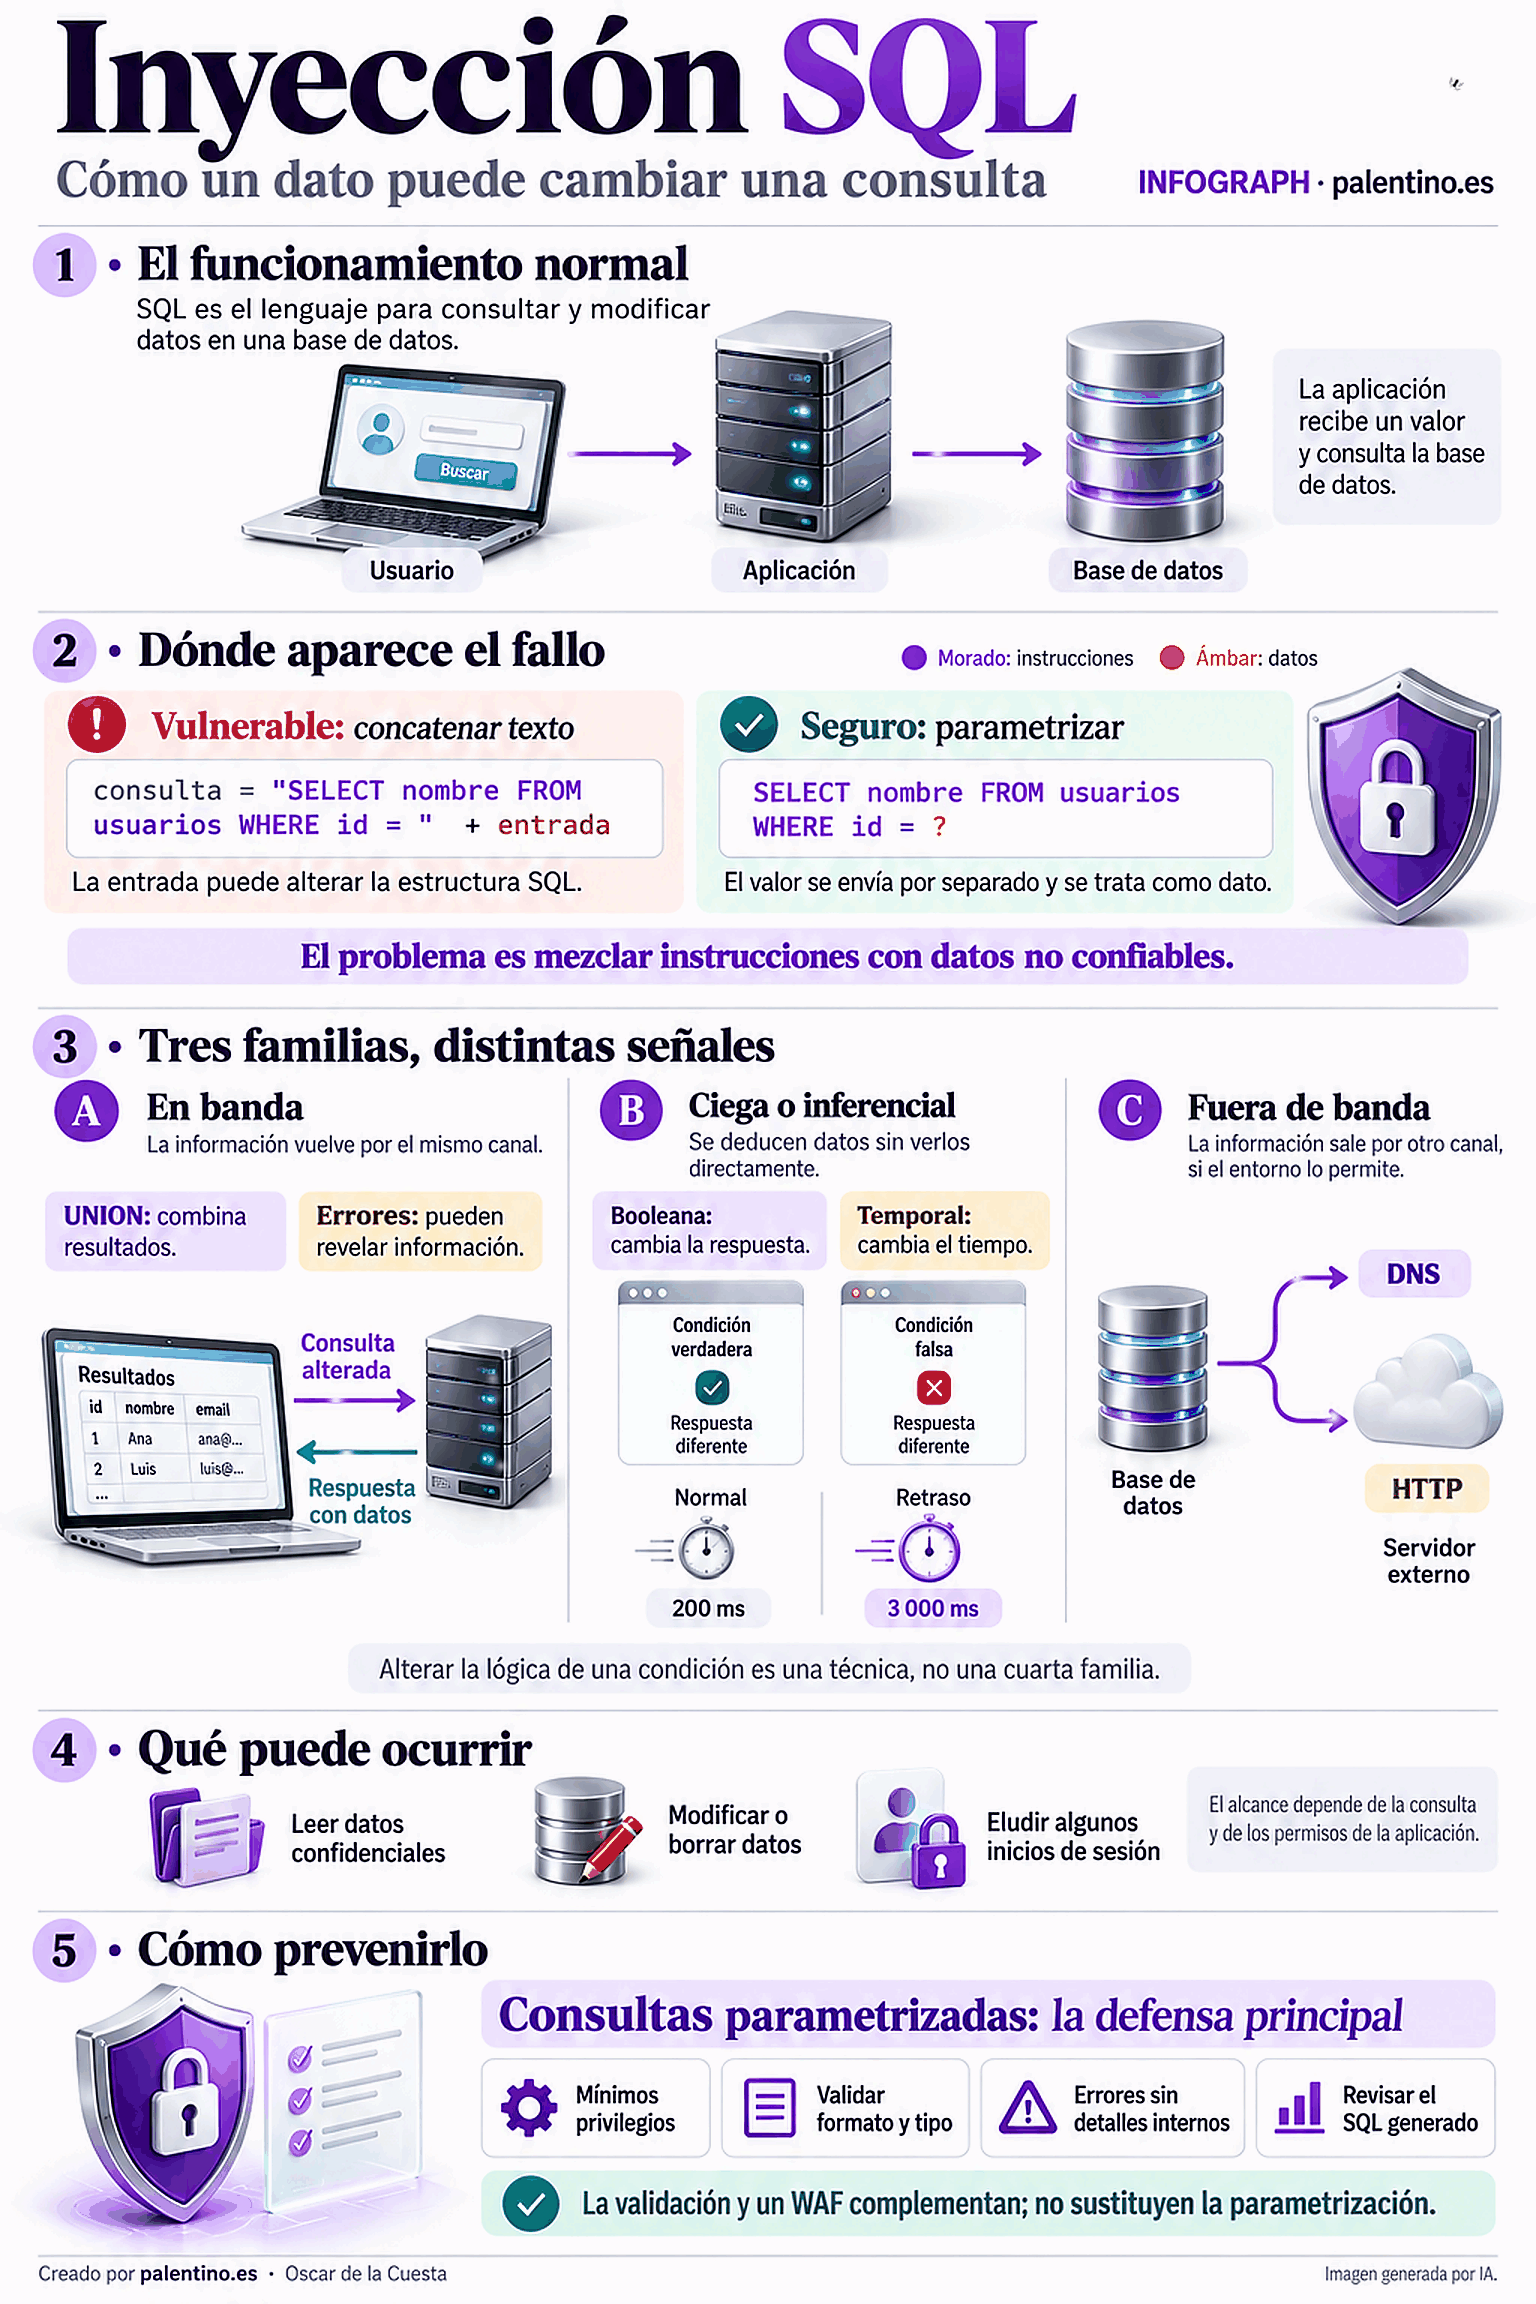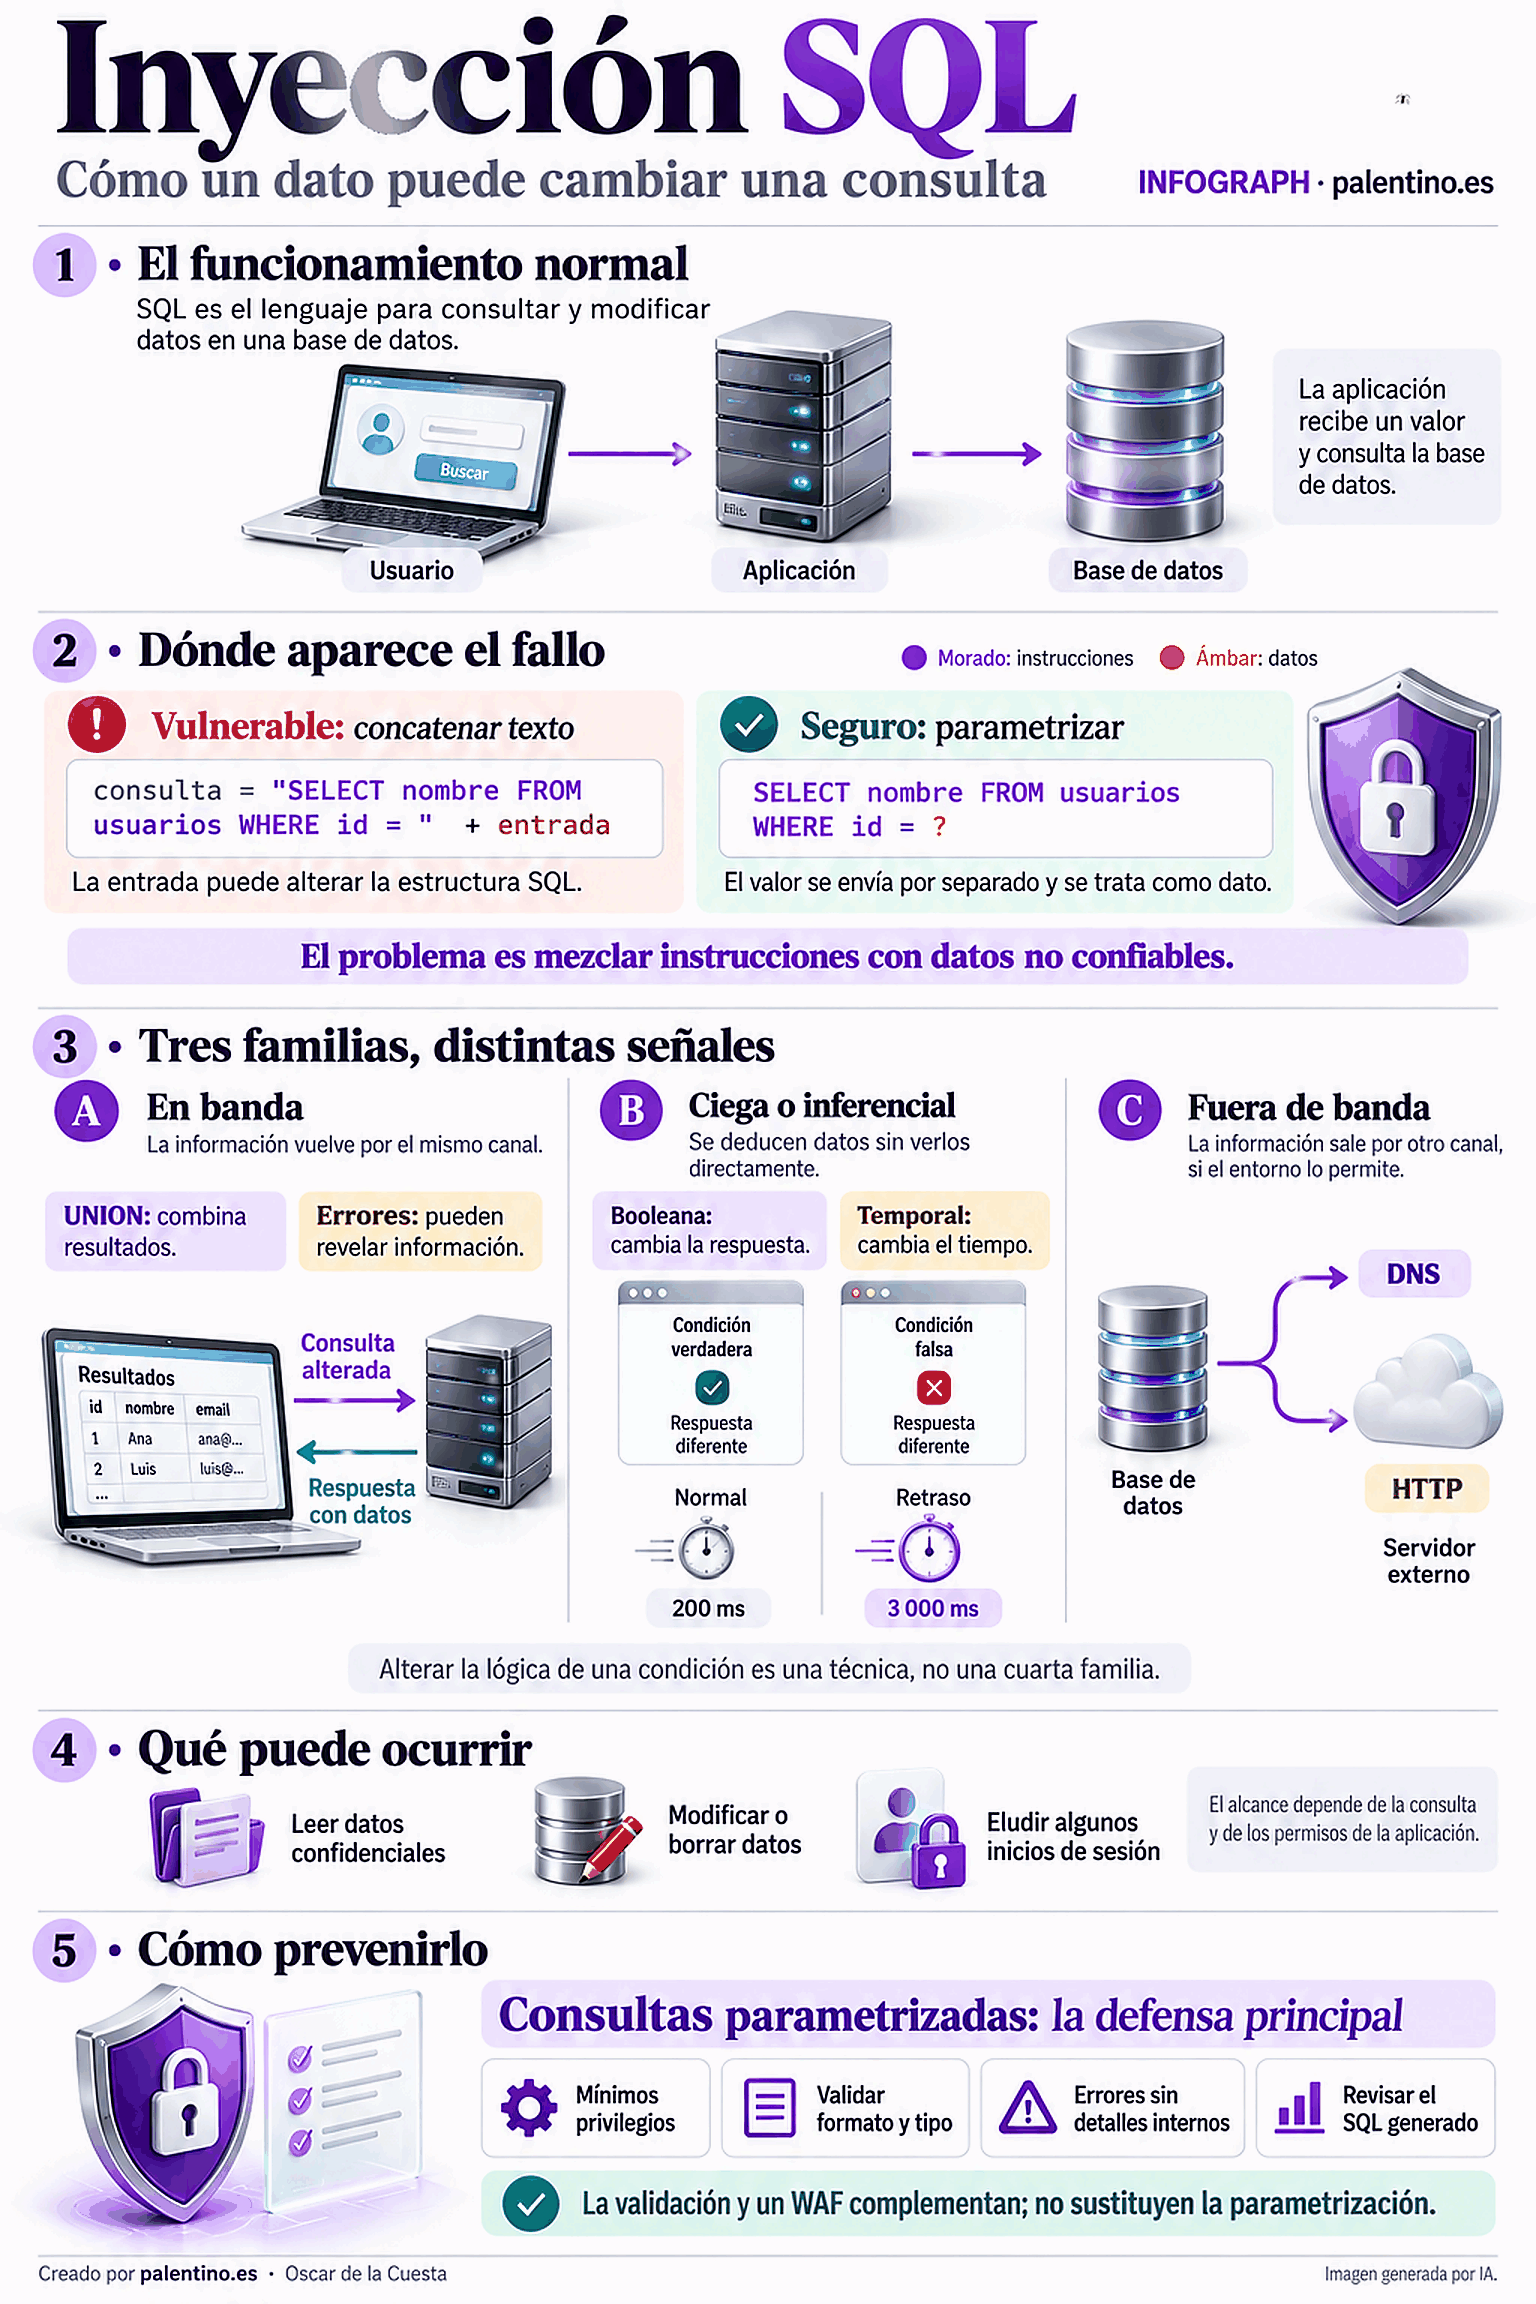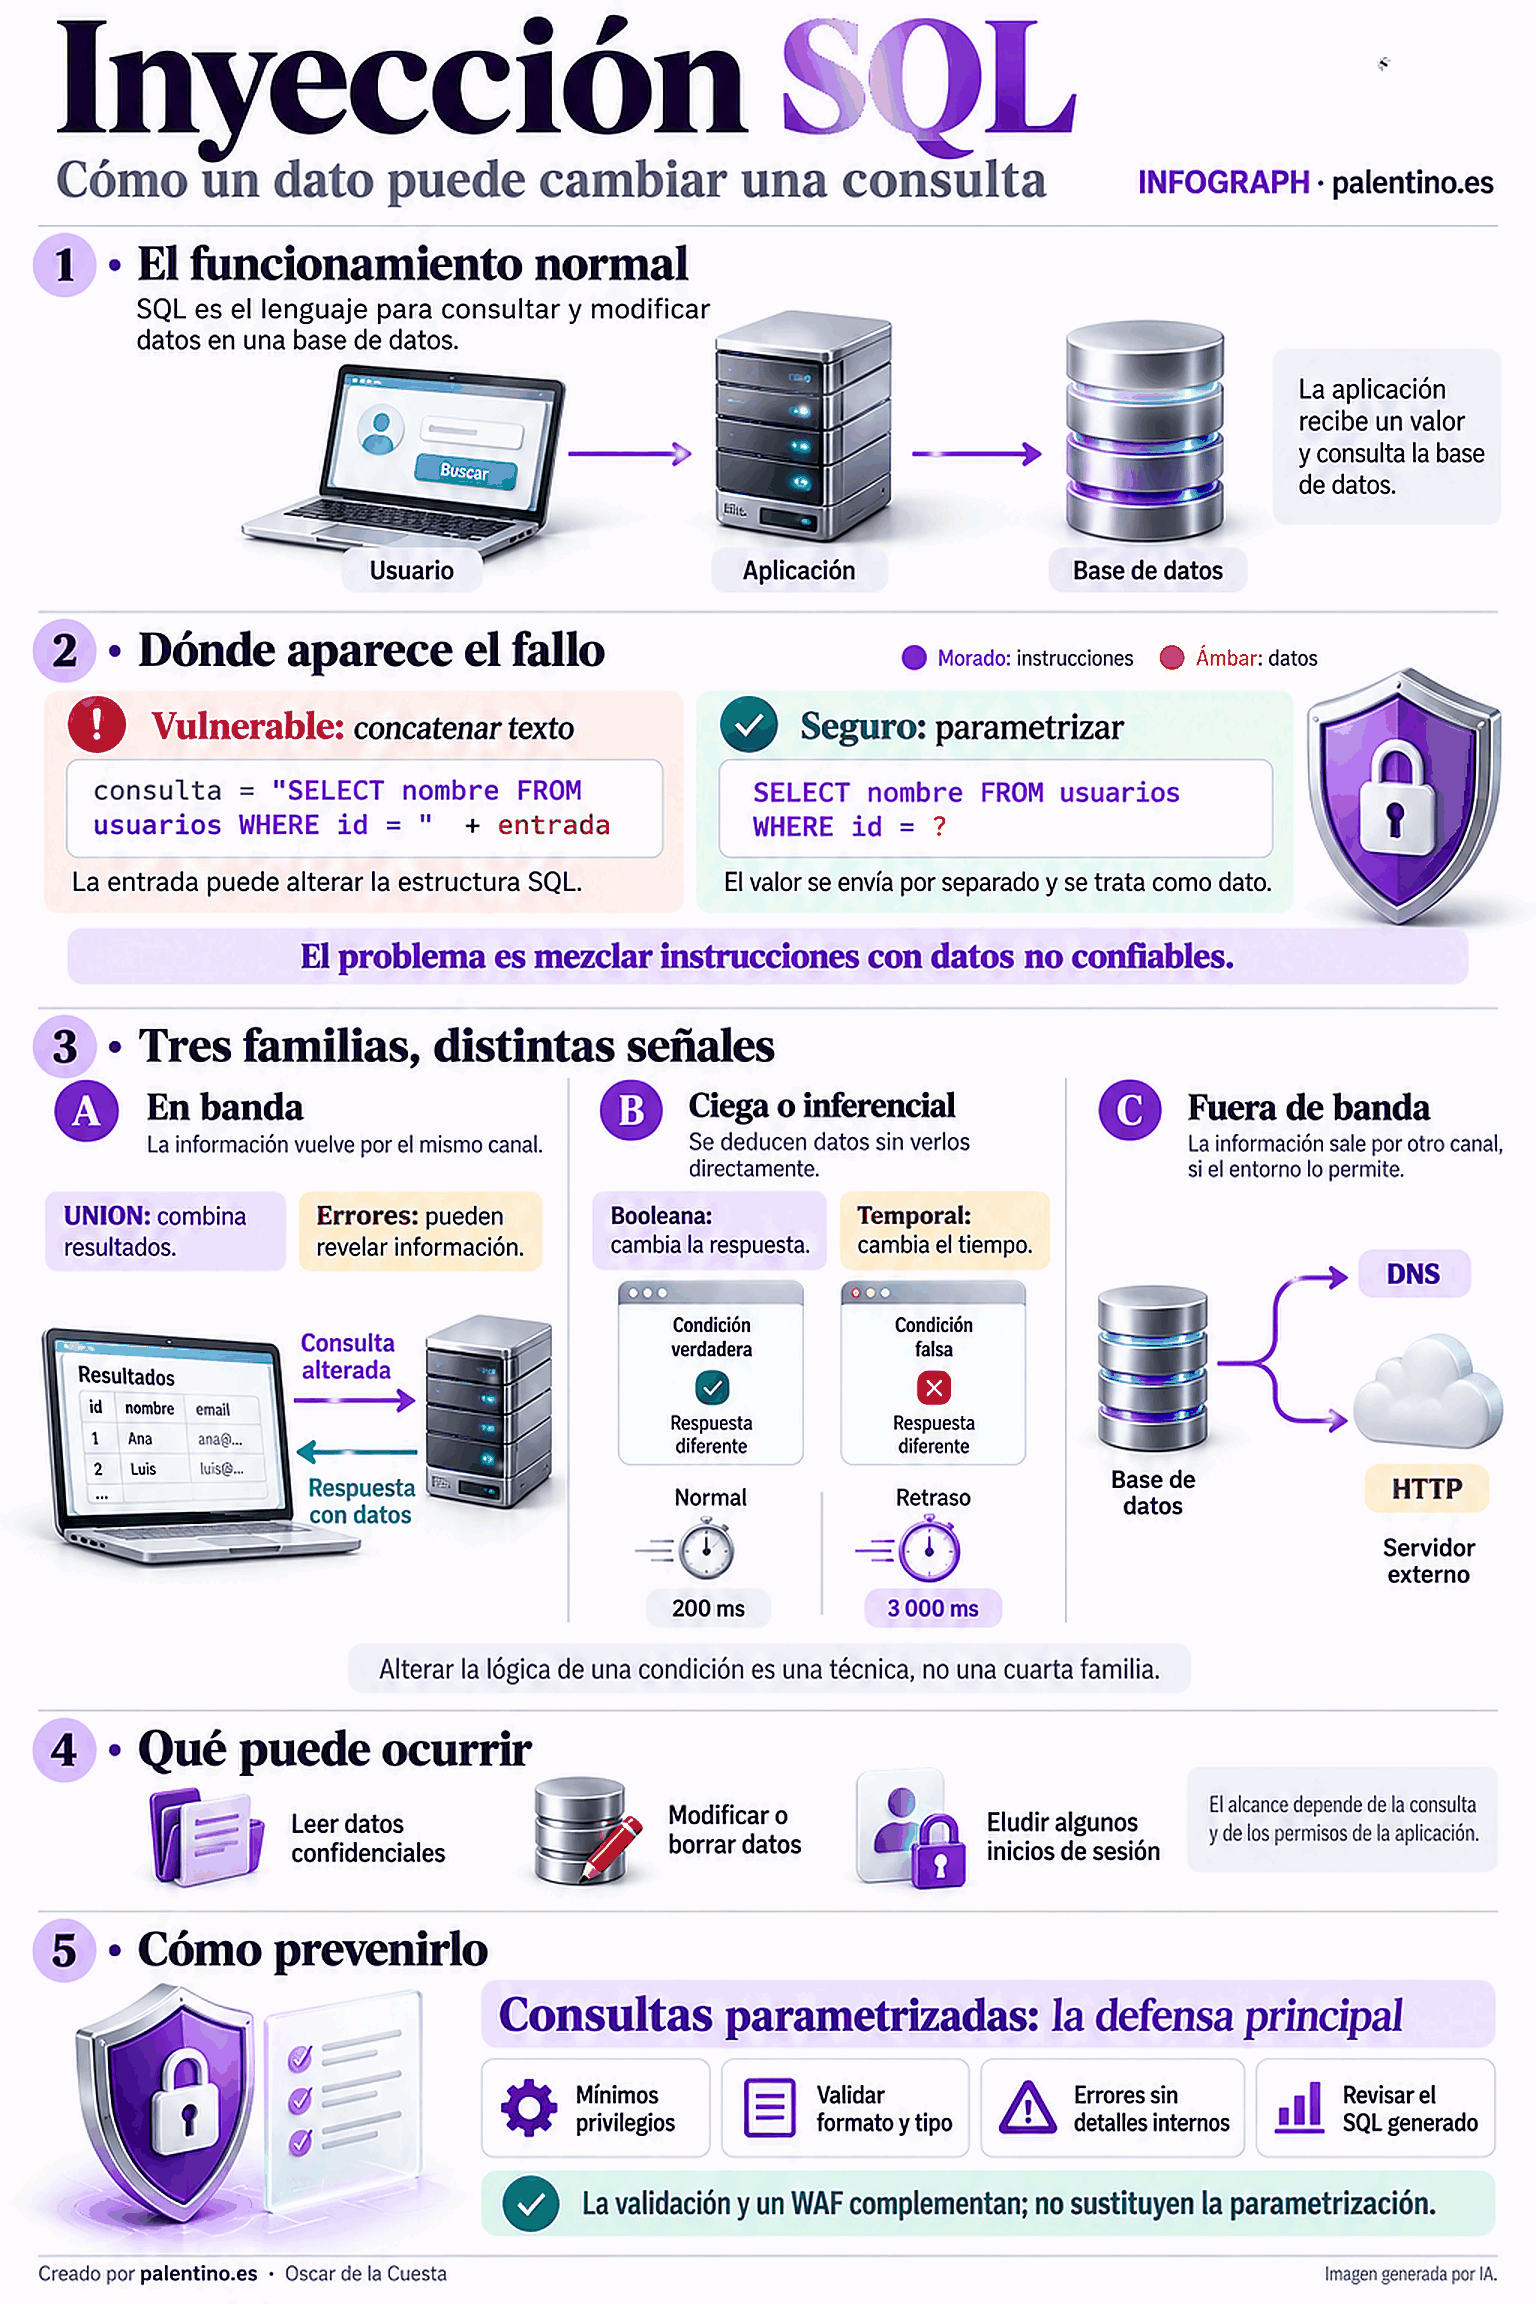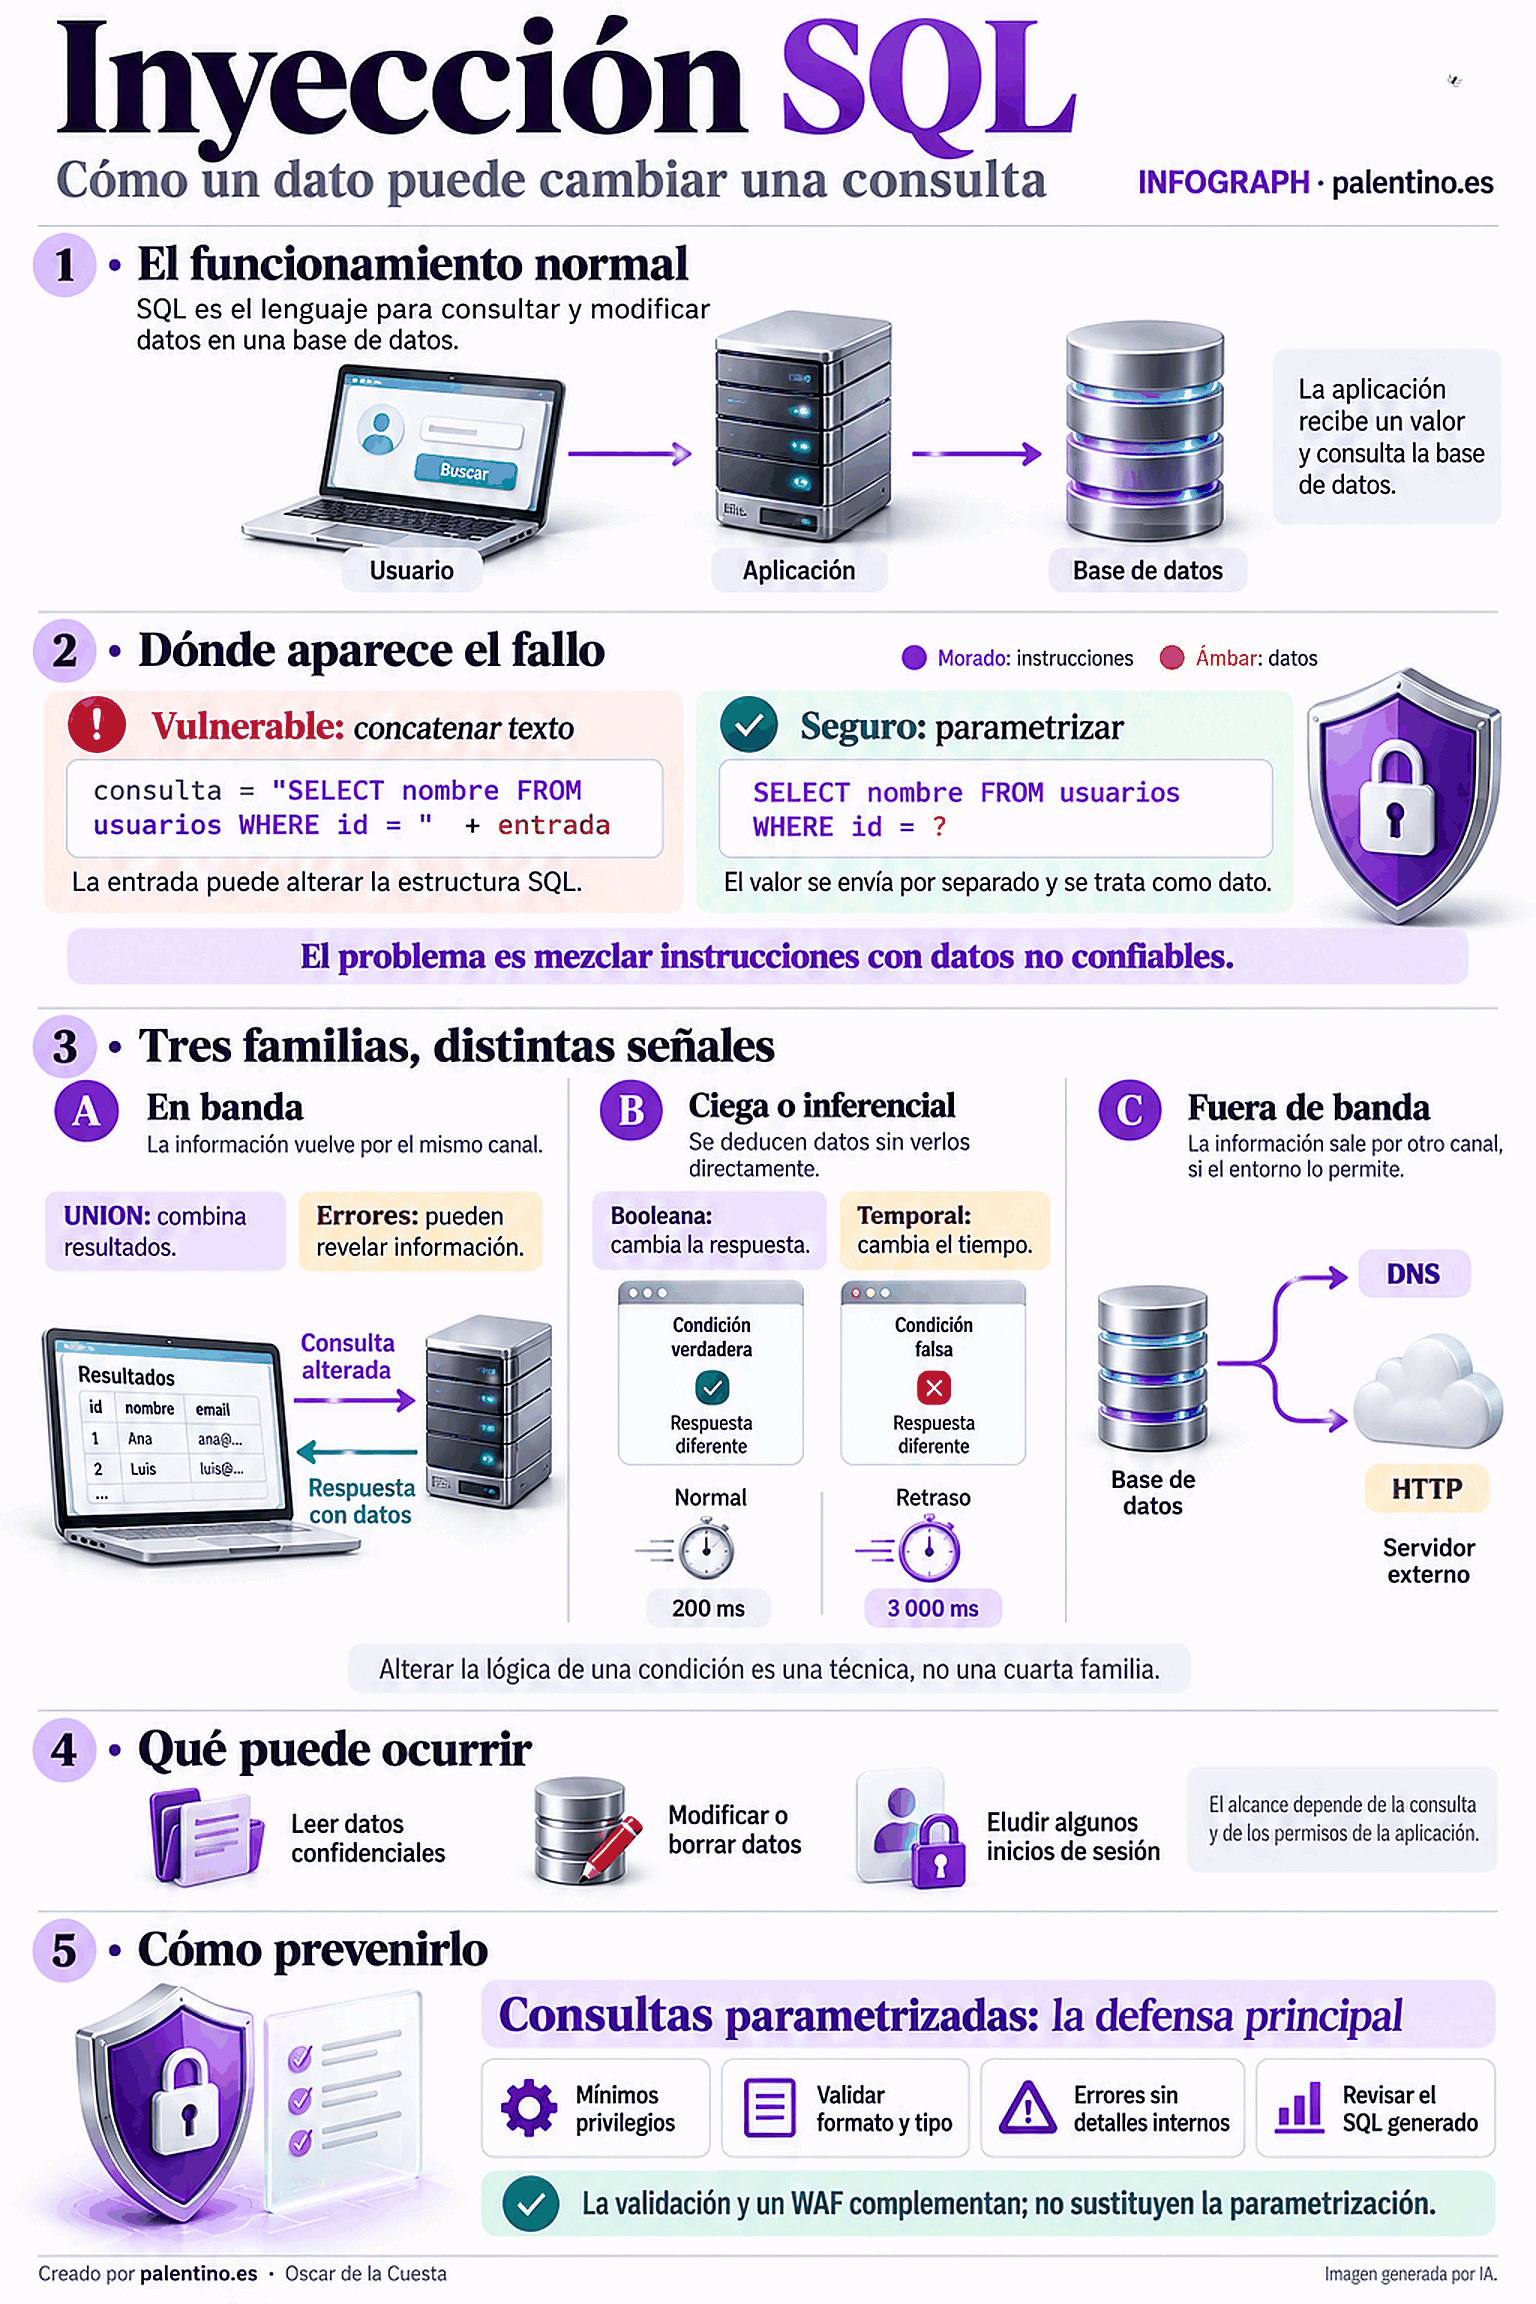
Un formulario de acceso o un buscador pueden convertirse en una puerta de entrada si la aplicación mezcla instrucciones SQL con datos no confiables.
He preparado esta infografía animada para explicar de forma visual:
🔹 Dónde aparece la vulnerabilidad.
🔹 Las tres familias: en banda, ciega y fuera de banda.
🔹 Sus posibles consecuencias: exposición, modificación o borrado de datos.
🔹 Cómo prevenirla mediante consultas parametrizadas y permisos mínimos.
💡 La idea clave: mantener separadas las instrucciones y los datos. Validar entradas y utilizar un WAF son medidas complementarias; no sustituyen la parametrización.
Comprender el fallo es el primer paso para evitarlo.
👉 Más tecnología explicada visualmente en palentino.es/infograph
#Ciberseguridad #SQLInjection #DesarrolloSeguro #BasesDeDatos #Infograph
7 visitas