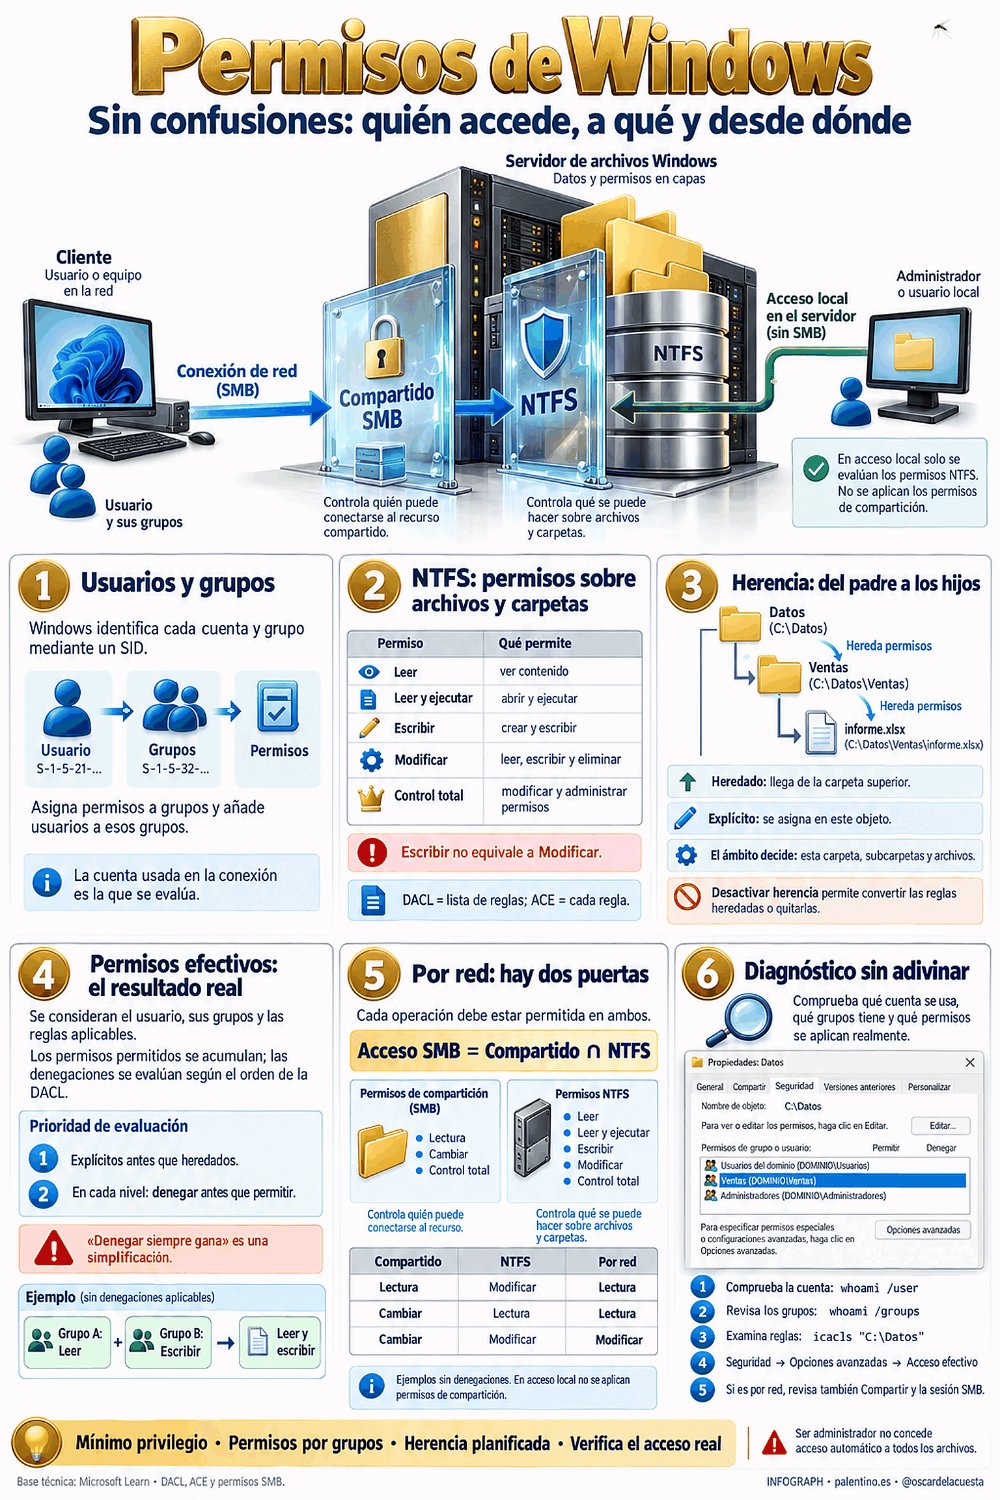
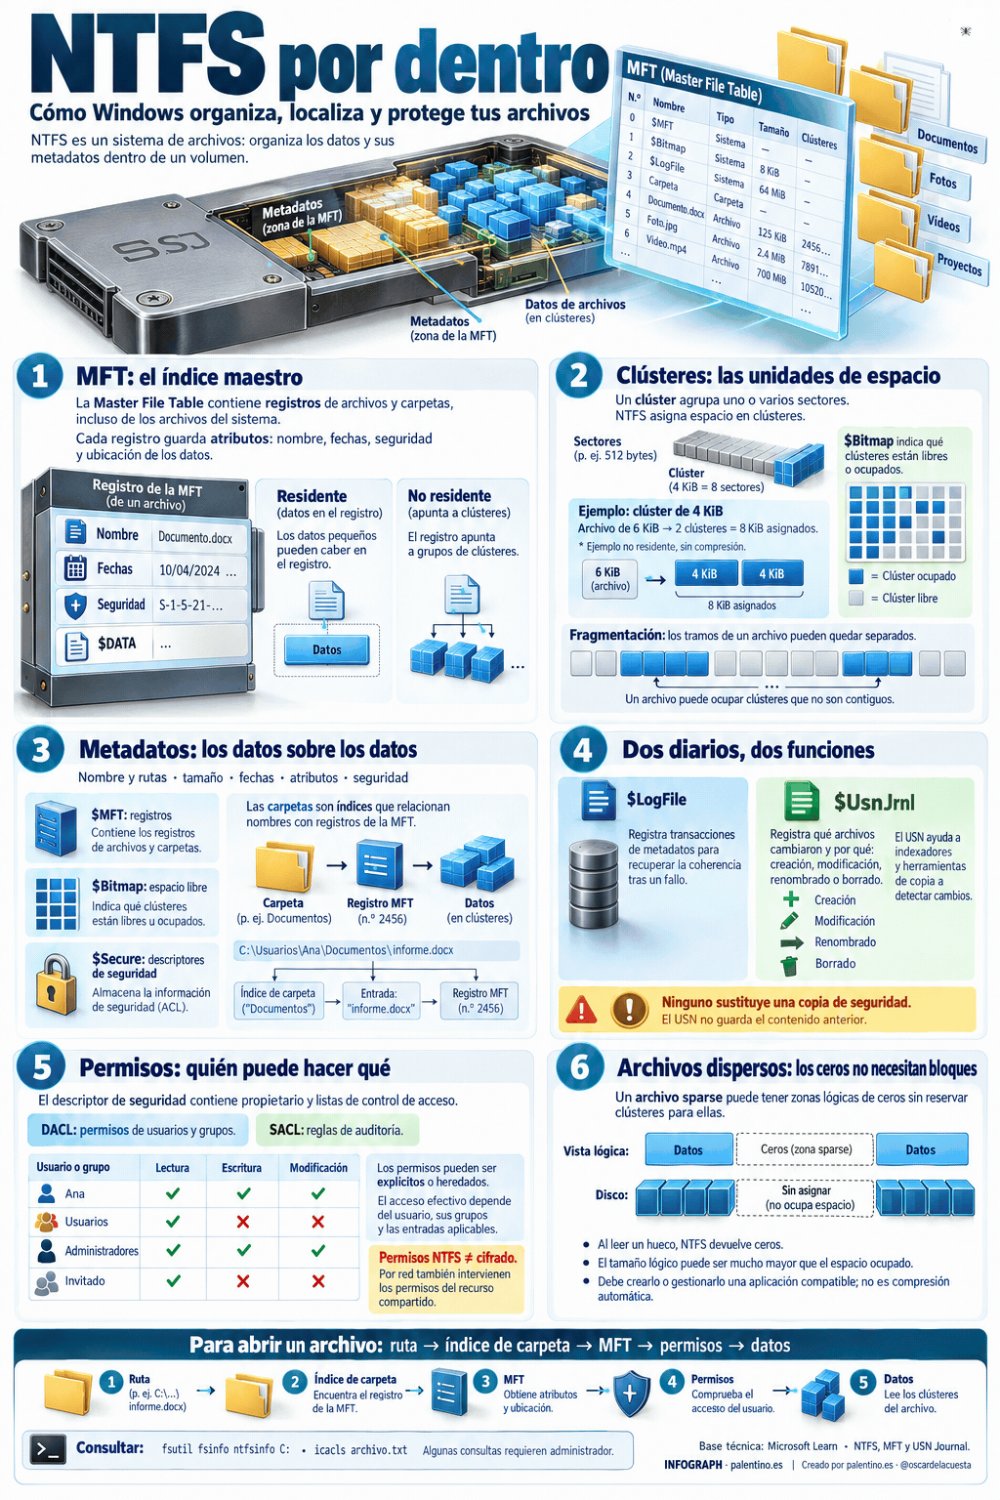
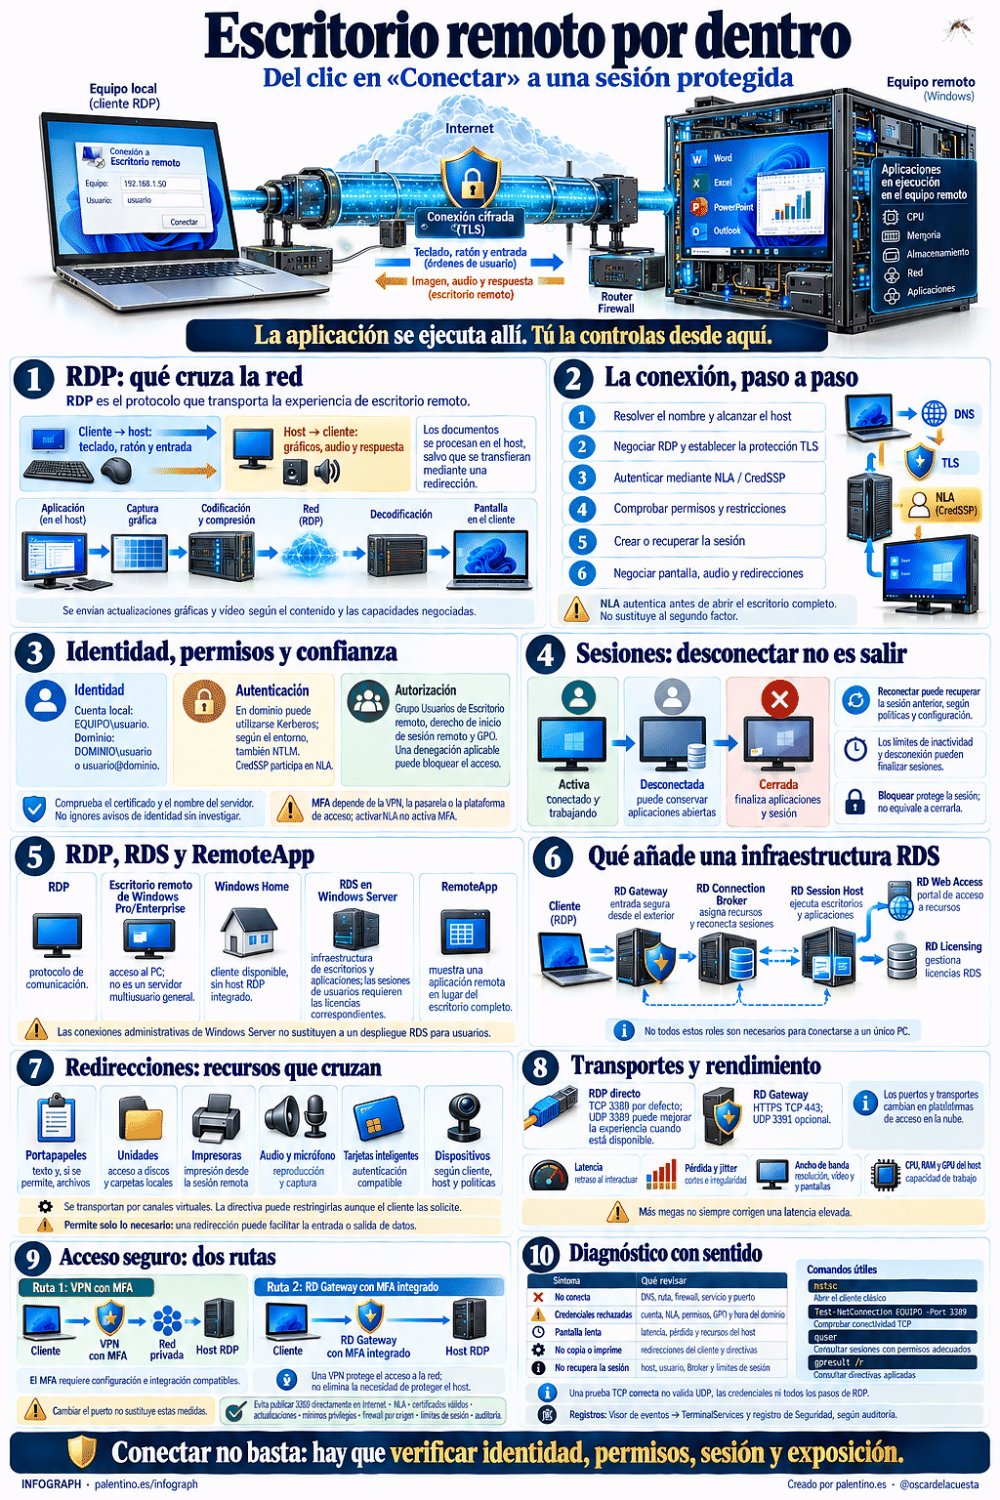
 infograph
🔐 Un usuario puede iniciar sesión en Windows y recibir «Acceso denegado» al abrir una carpeta.
LECTURA NÍTIDAAbrir GIF original ↗1774 × 3548 px · el aumento no añade detalle al archivo
Auto adapta la lectura · + − zoom · 0 ver completa · Esc salirPellizca para ampliar · desliza para leer · doble toque para acercarVista normal
PARA ENTENDER EL ESQUEMA
Sobre esta infografía
Para entenderlo hay que distinguir dos conceptos fundamentales de Active Directory:
🔹 Autenticación: comprobar quién eres.
🔹 Autorización: determinar qué puedes hacer.
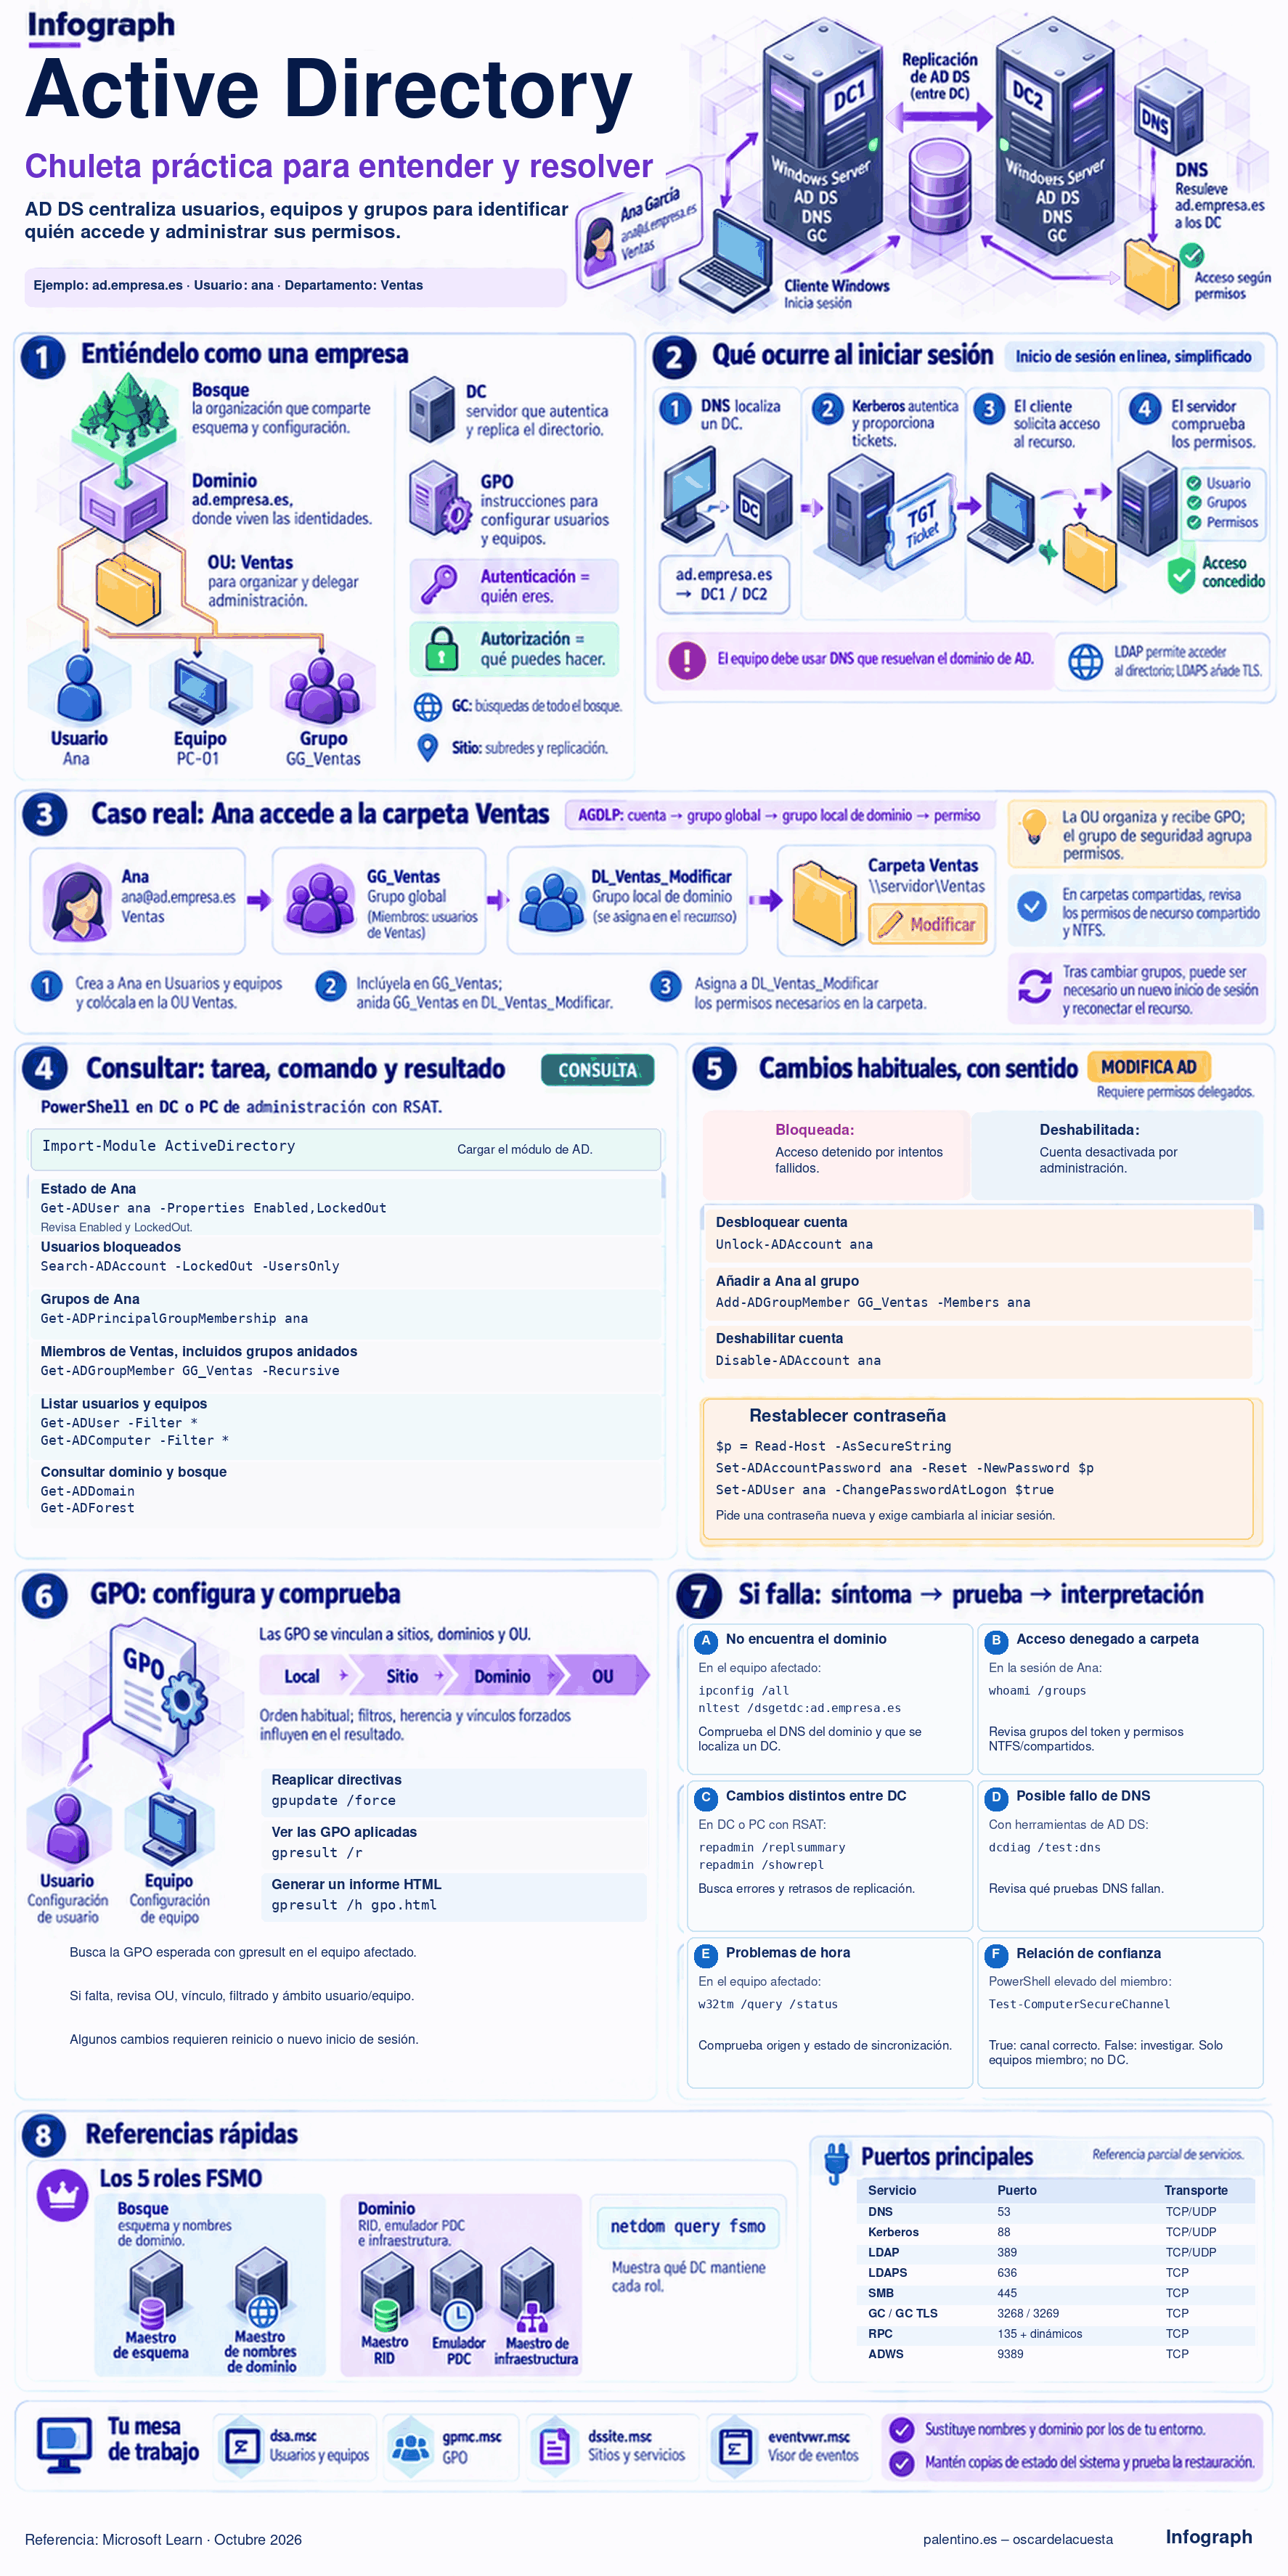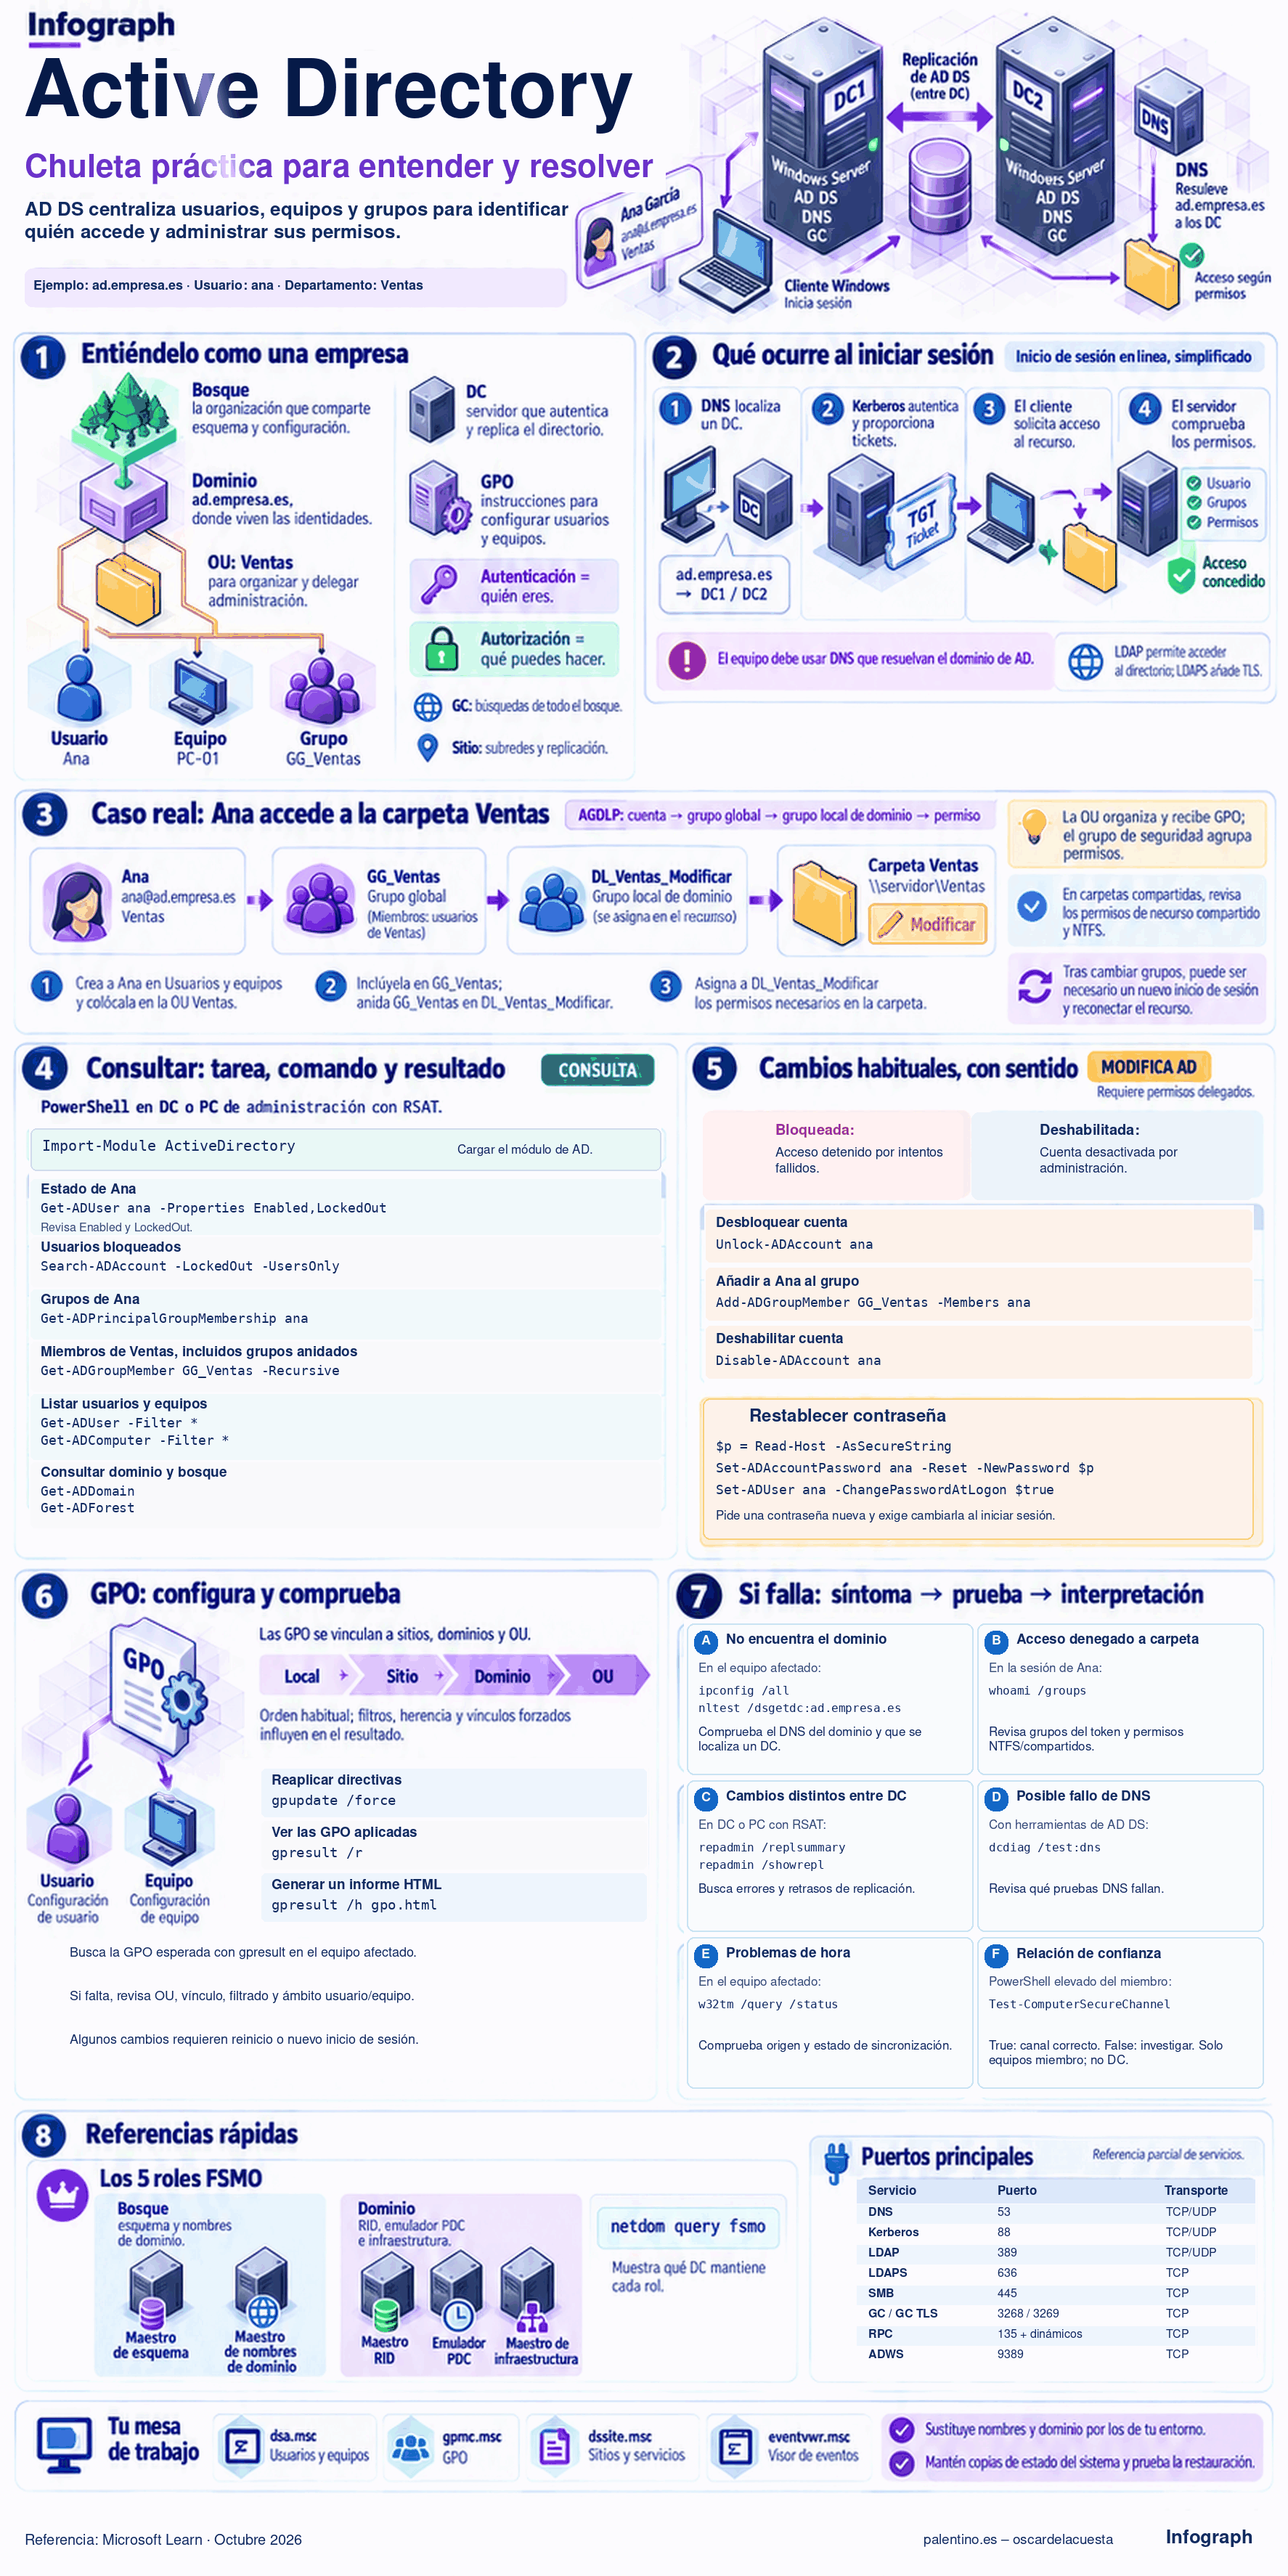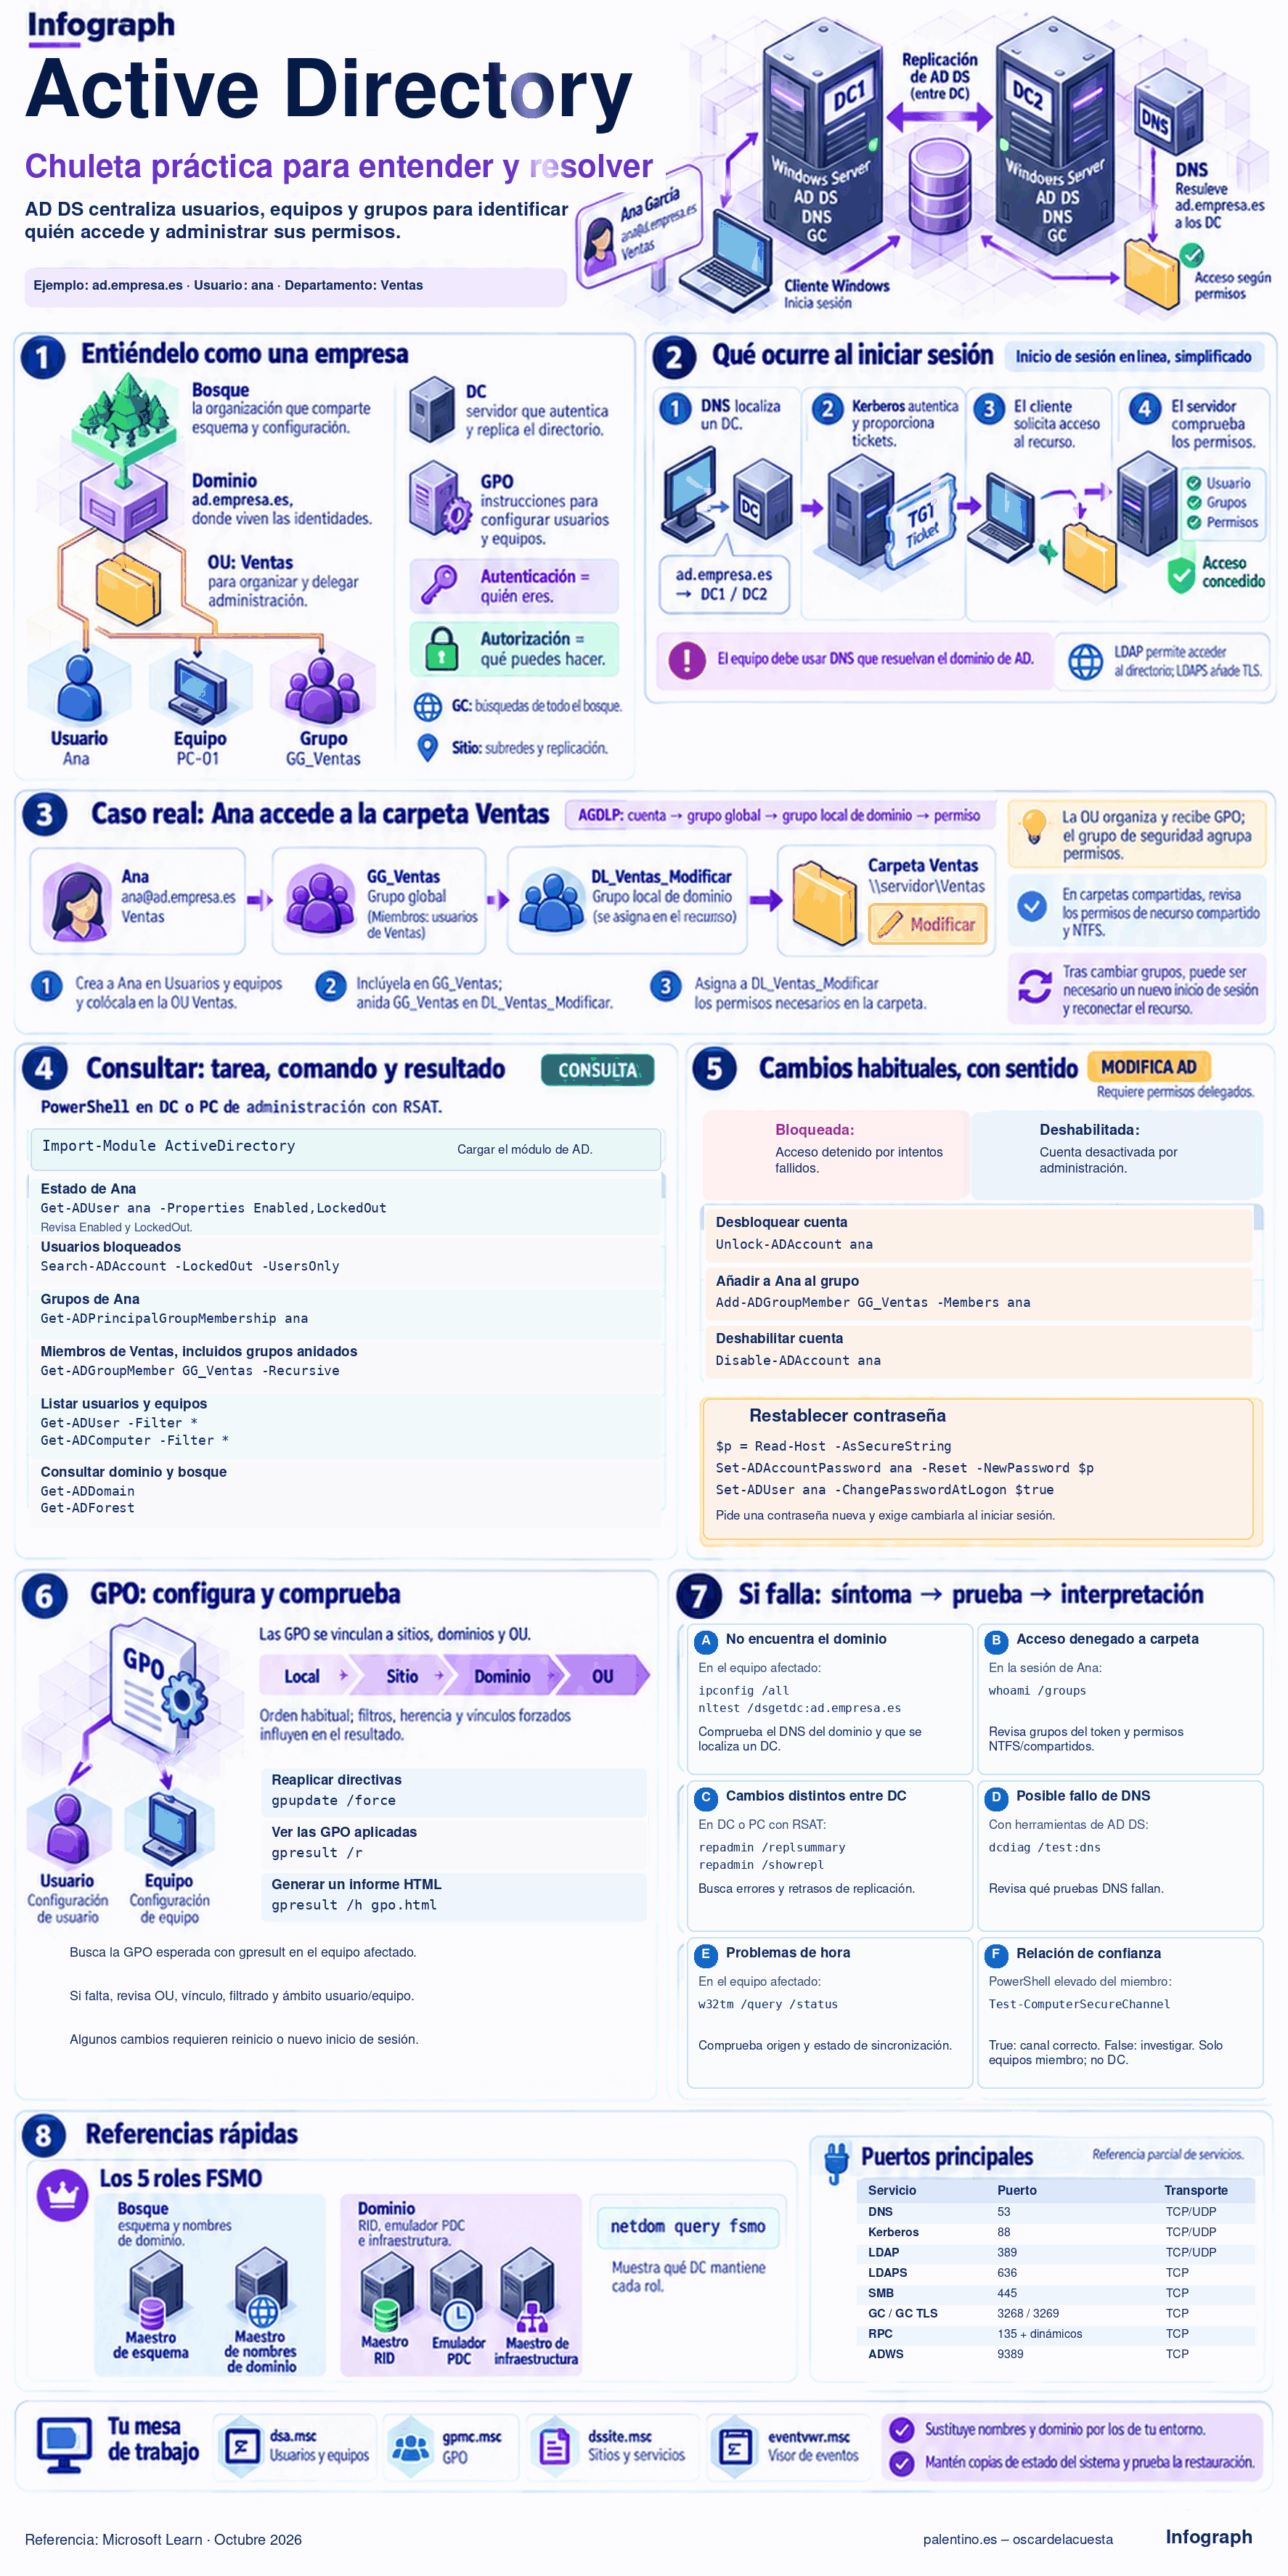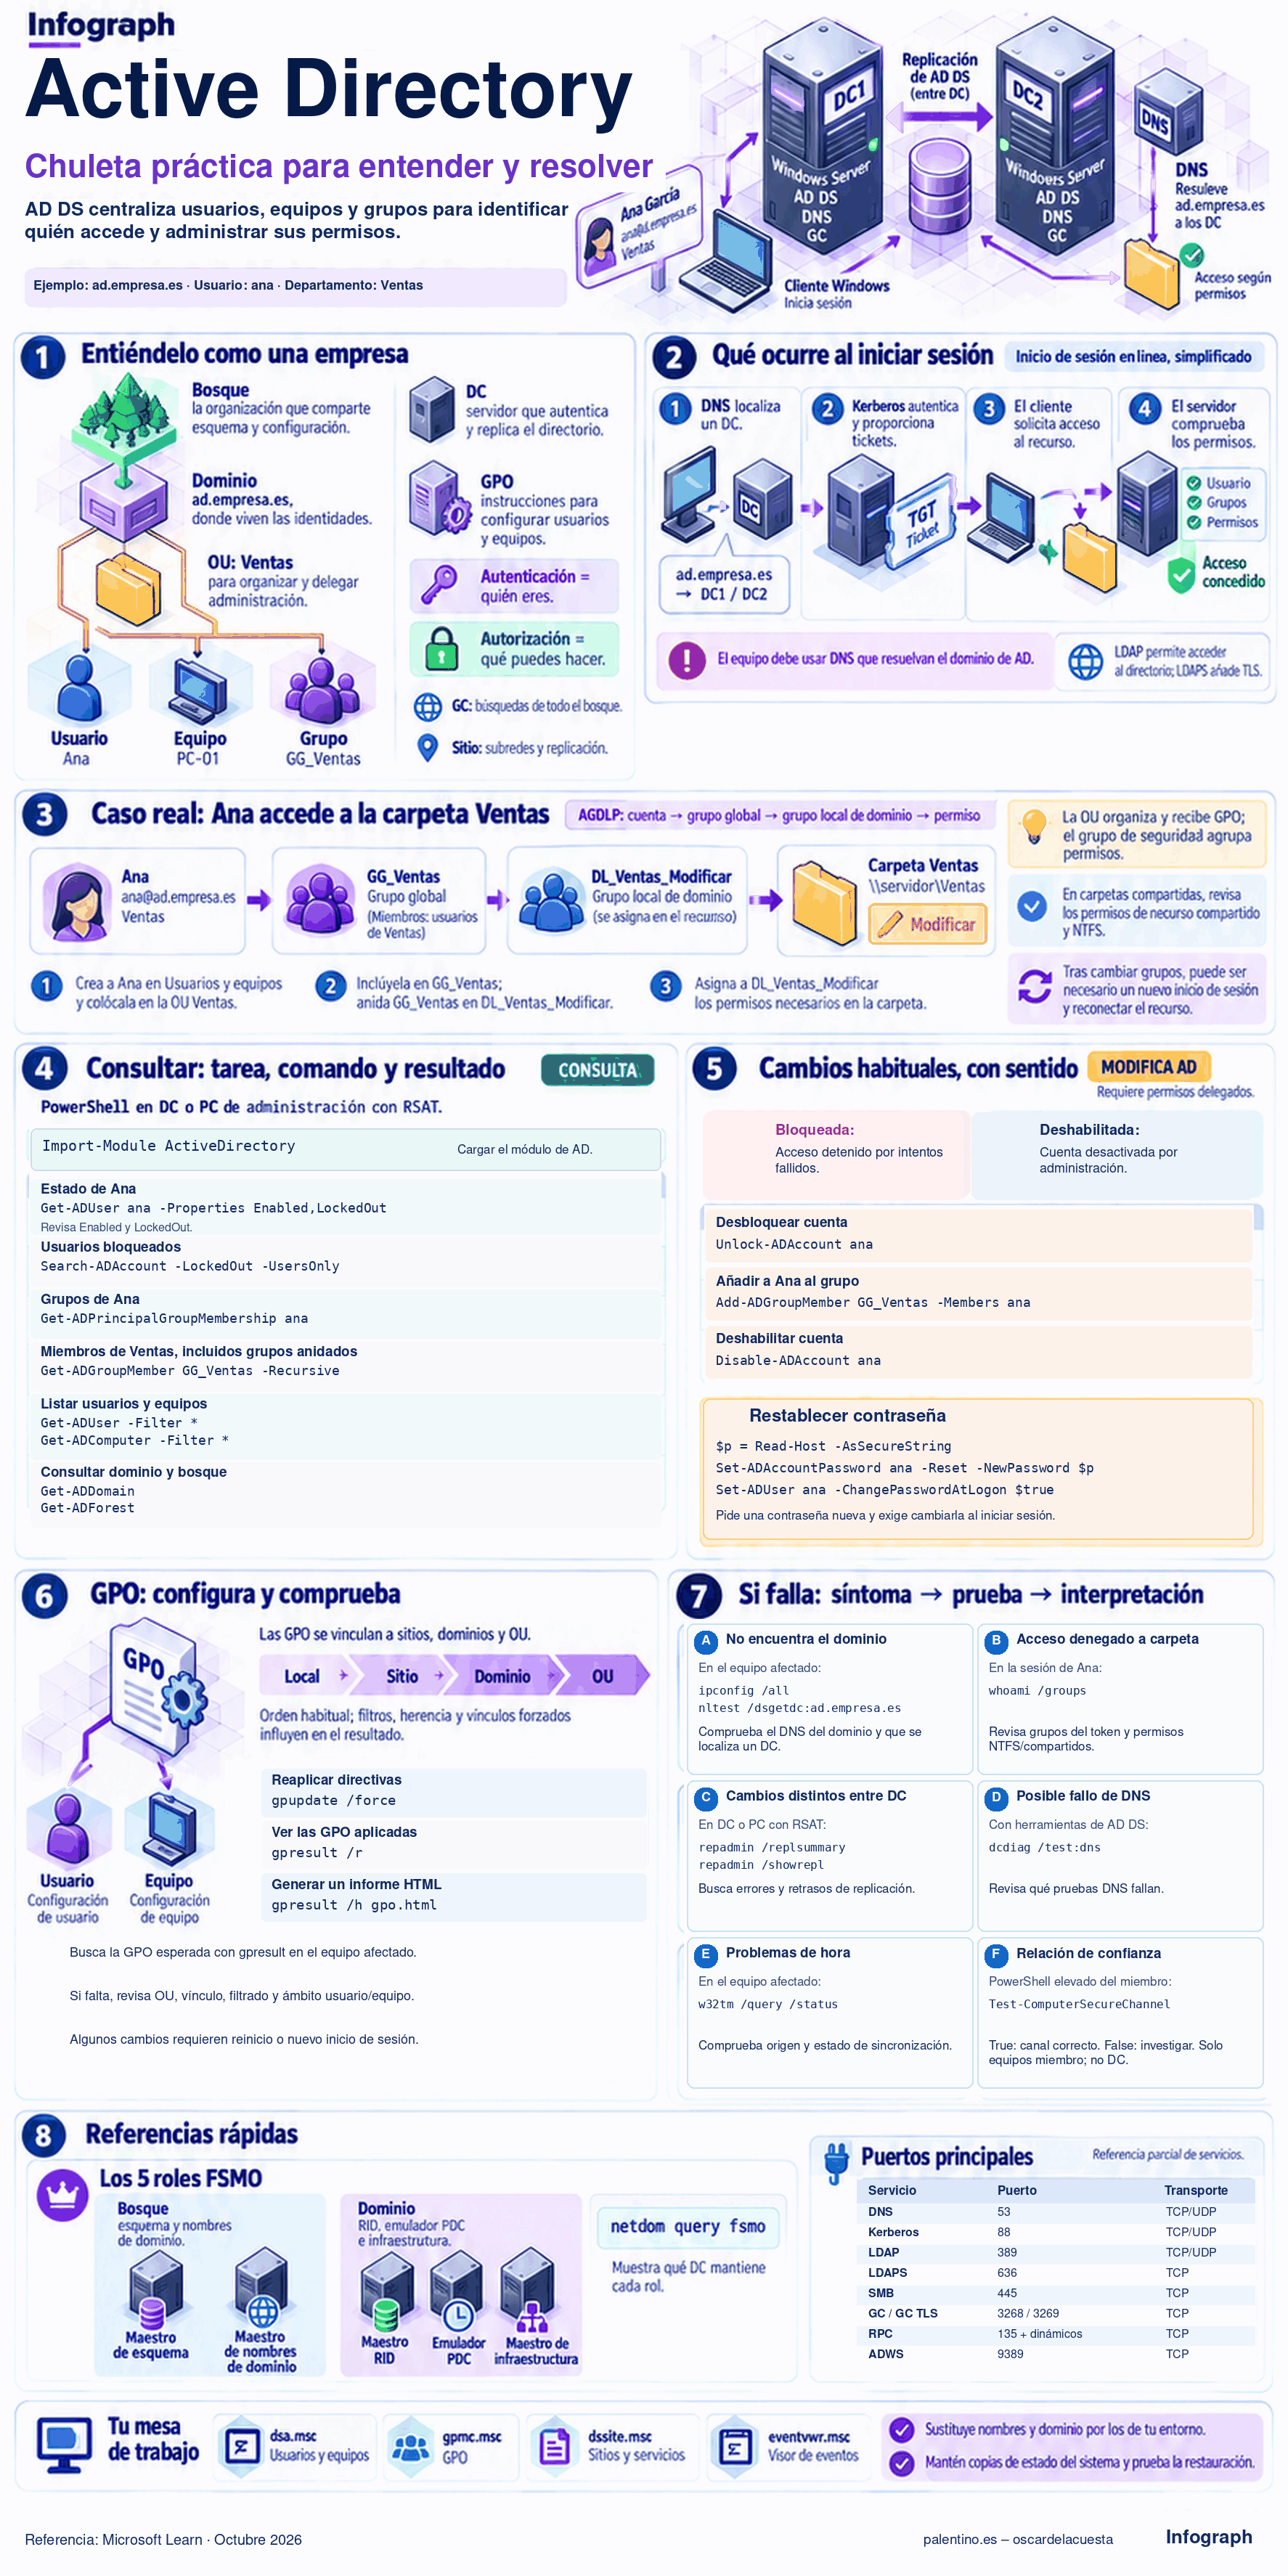
Entre introducir la contraseña y acceder a un recurso intervienen varias piezas: DNS localiza los controladores de dominio, Kerberos proporciona tickets y el servidor del recurso comprueba los permisos.
Comprender ese recorrido ayuda a diagnosticar los fallos con criterio.
He preparado para Infograph una chuleta visual y práctica de Active Directory, con conceptos, comandos y ejemplos para aprender y consultar durante una incidencia:
✅ Bosques, dominios, OU, usuarios, equipos y grupos.
✅ Un caso completo de acceso a una carpeta.
✅ PowerShell para consultar y administrar cuentas.
✅ GPO: aplicación, filtrado y comprobación.
✅ Diagnóstico de DNS, replicación, hora y relación de confianza.
✅ Roles FSMO, puertos y consolas habituales.
El ejemplo sigue a Ana, del departamento de Ventas:
Ana → GG_Ventas → DL_Ventas_Modificar → carpeta Ventas
Así se ve cómo organizar los permisos mediante grupos. La OU permite organizar objetos, delegar administración y vincular directivas.
También encontrarás comandos con su finalidad y dónde ejecutarlos: gpresult /r, repadmin /replsummary, whoami /groups y otras herramientas de consulta diaria.
Una guía para saber qué comprobar, qué ejecutar y cómo interpretar el resultado.
📌 palentino.es/infograph
#ActiveDirectory #WindowsServer #PowerShell #AdministraciónDeSistemas #Infograph
3 visitas