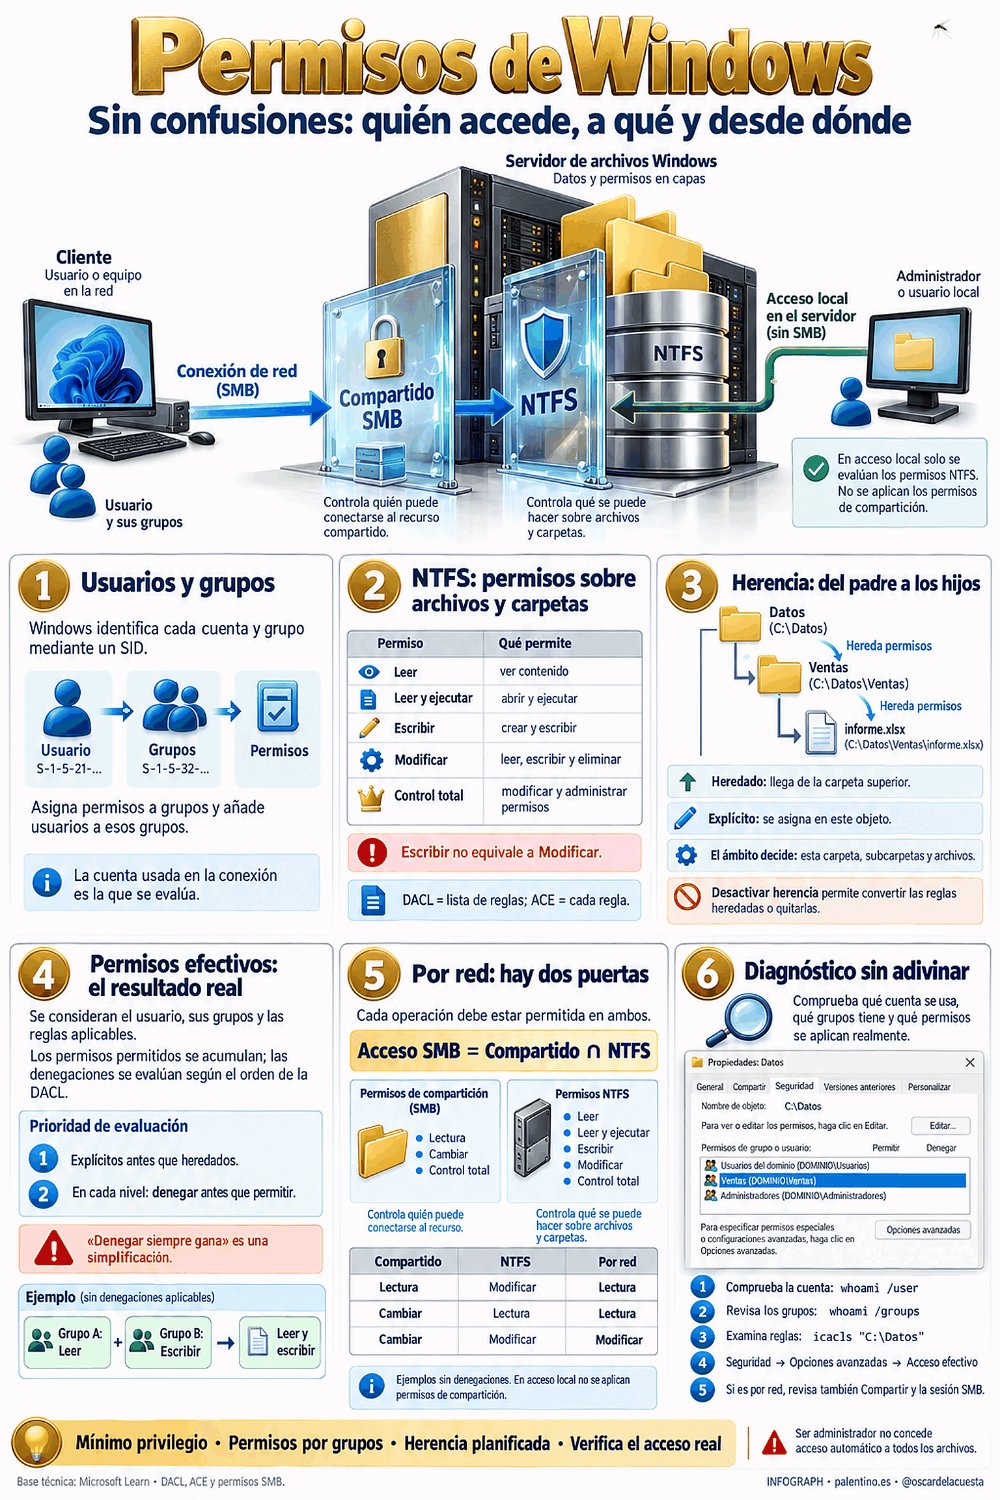
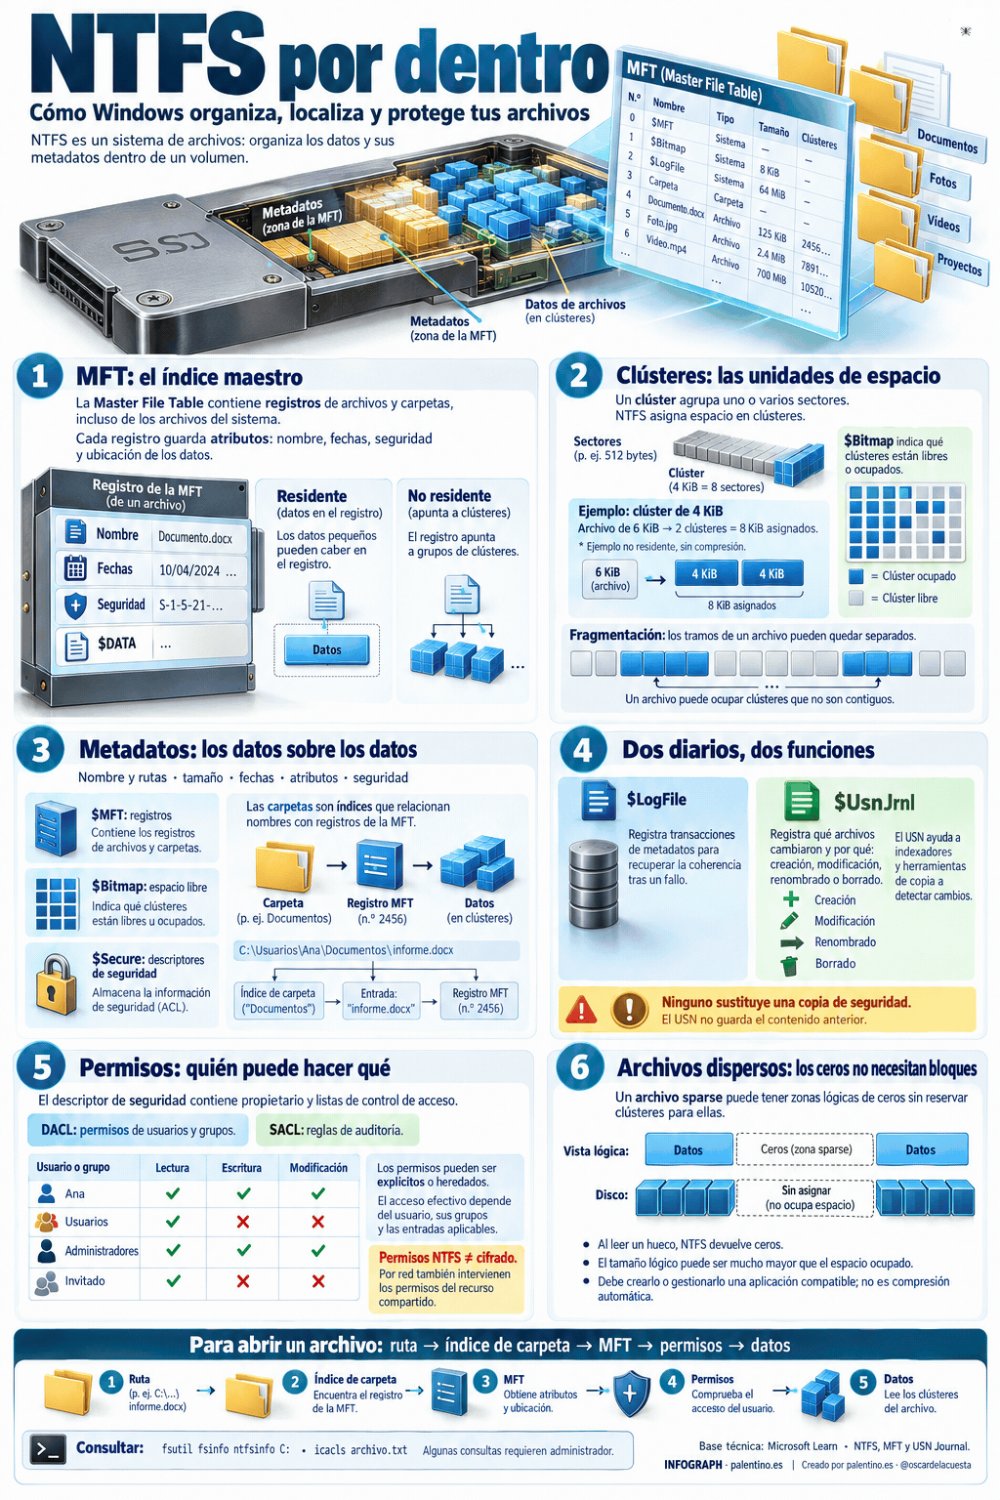
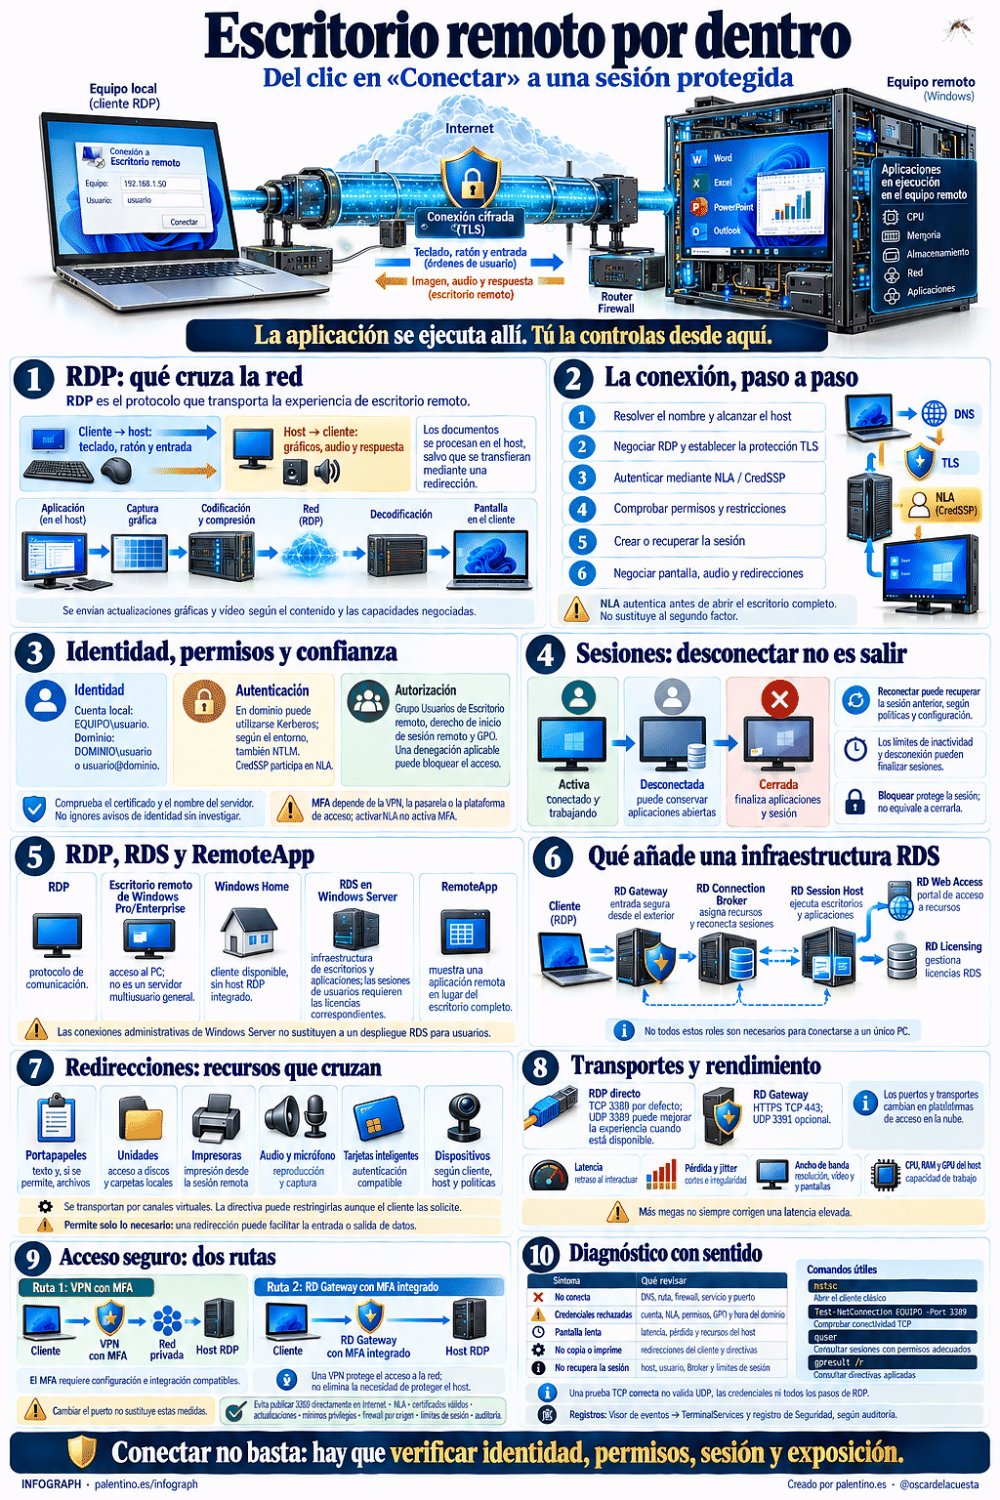
 infograph
🏢 cómo funciona active directory: lo que ocurre cuando entras en tu equipo
LECTURA NÍTIDAAbrir GIF original ↗1536 × 2304 px · el aumento no añade detalle al archivo
Auto adapta la lectura · + − zoom · 0 ver completa · Esc salirPellizca para ampliar · desliza para leer · doble toque para acercarVista normal
PARA ENTENDER EL ESQUEMA
Sobre esta infografía
Introduces tu usuario, escribes la contraseña y accedes al entorno de trabajo. Aparecen tus unidades de red, se aplican las configuraciones de la empresa y puedes abrir determinadas carpetas.
Detrás de esa experiencia hay varias piezas trabajando juntas.
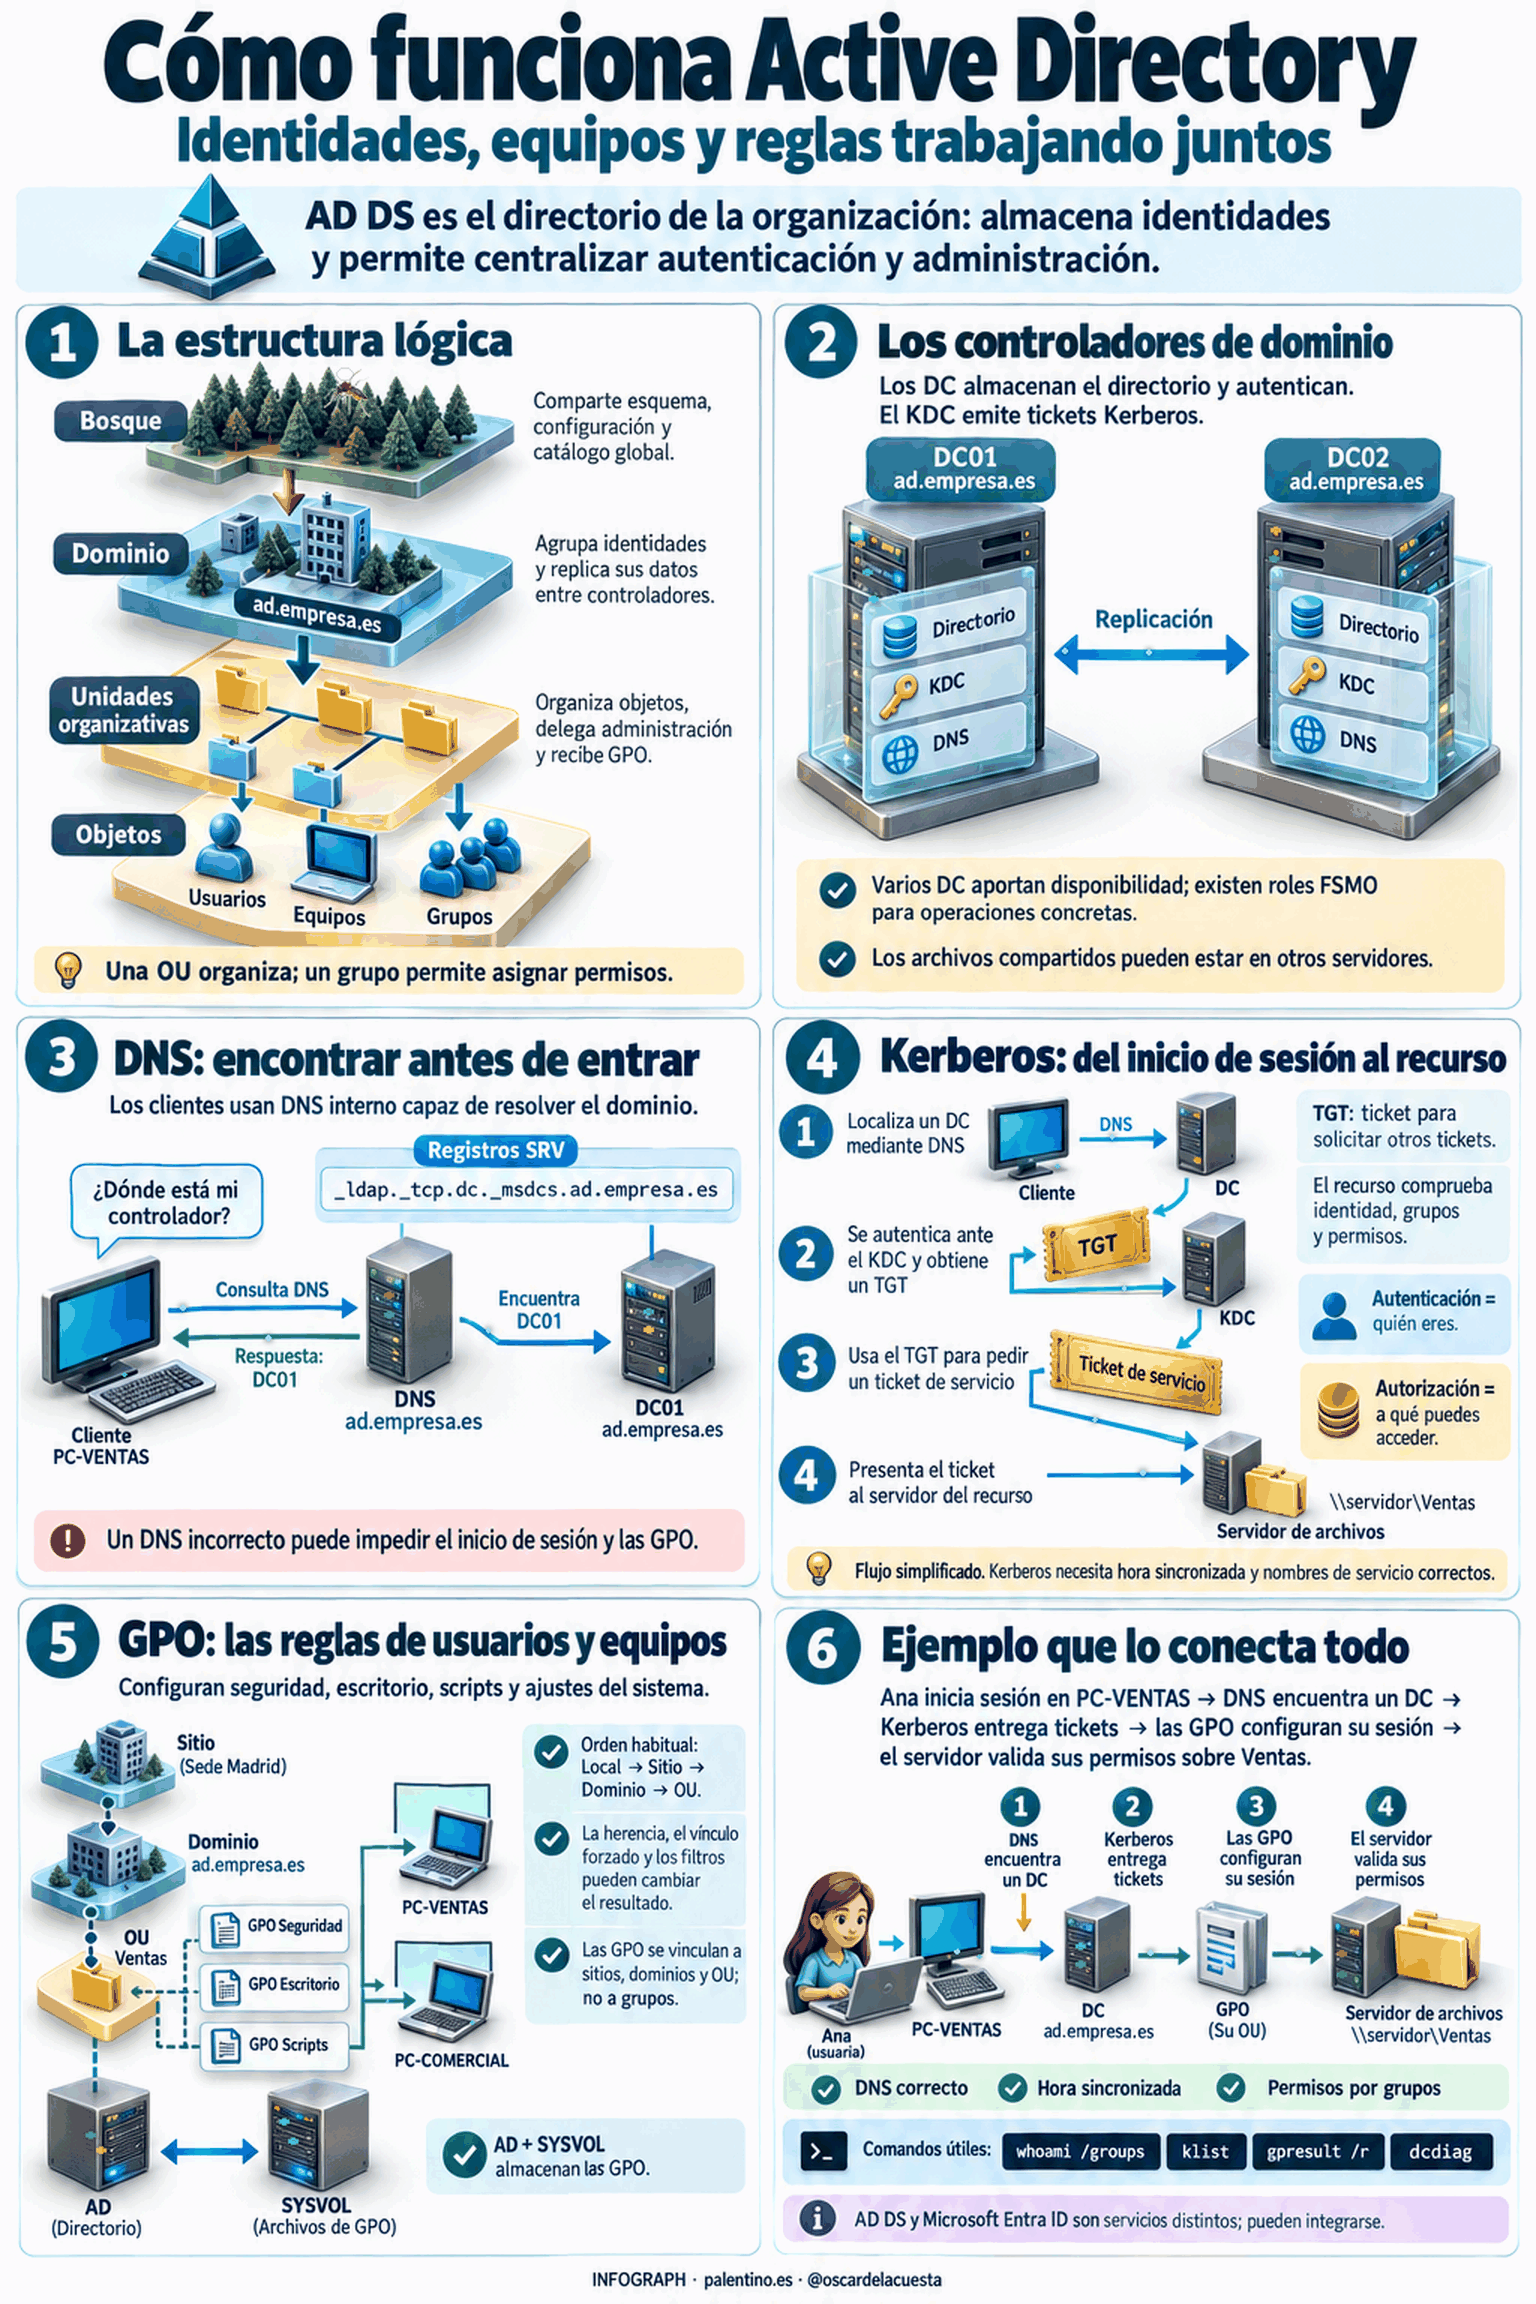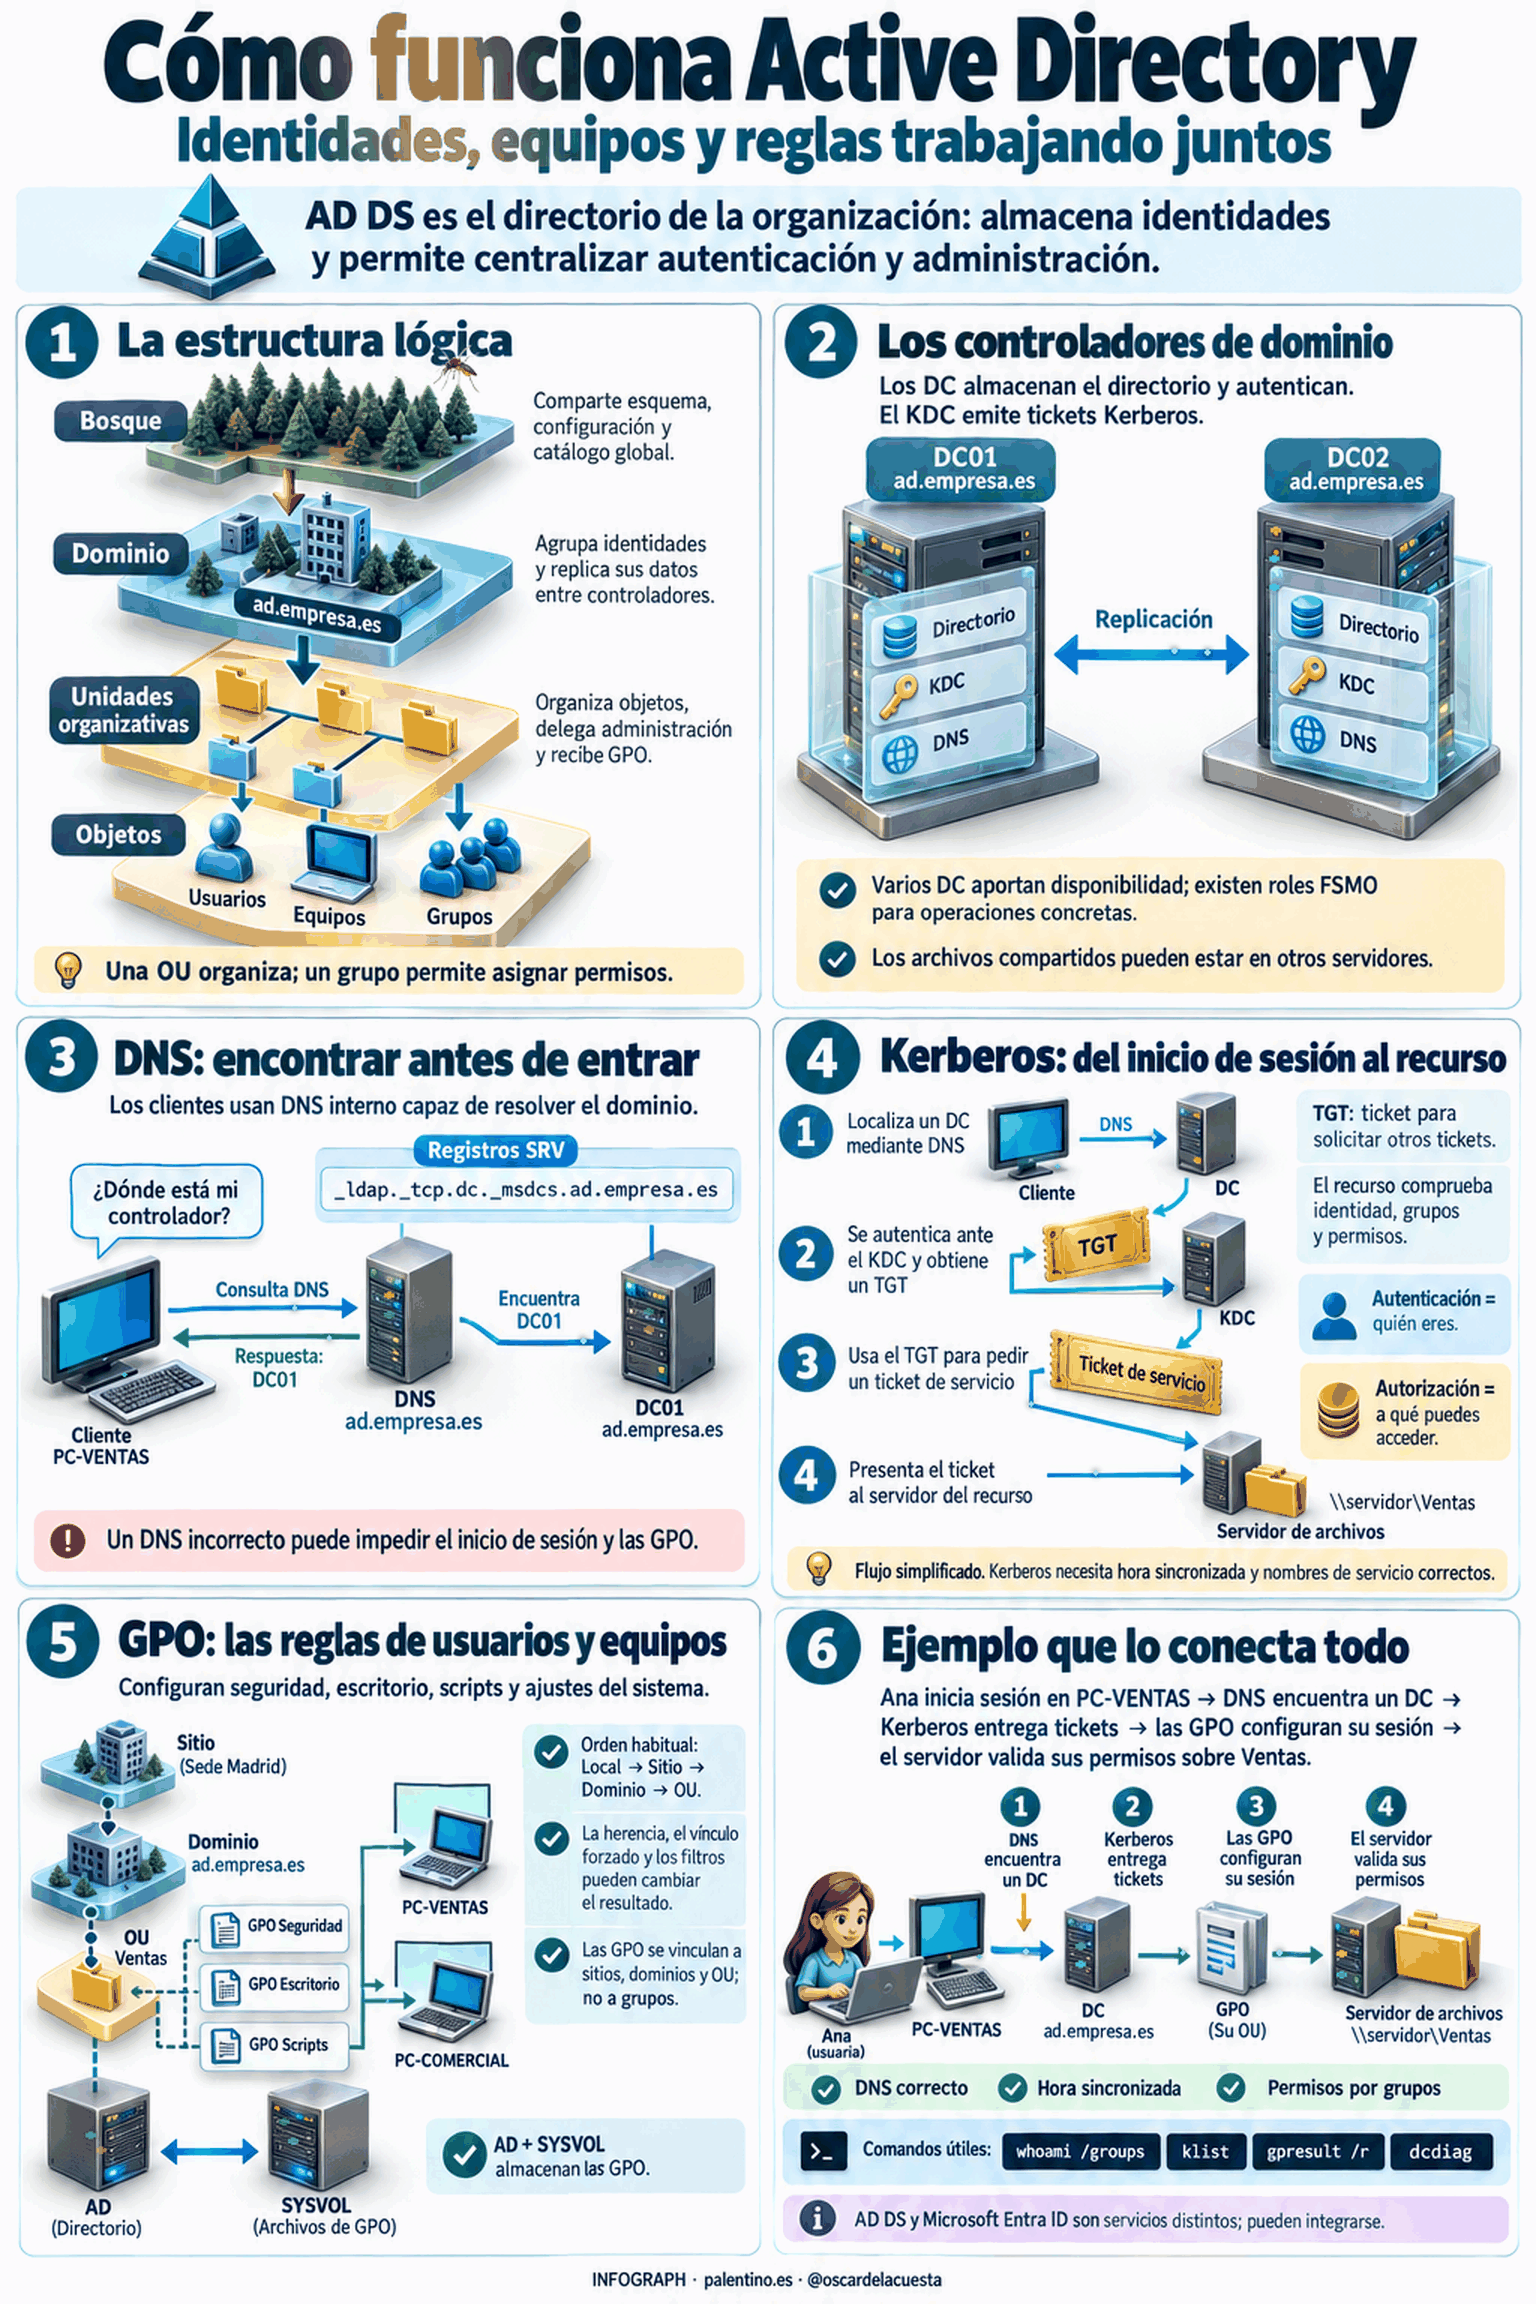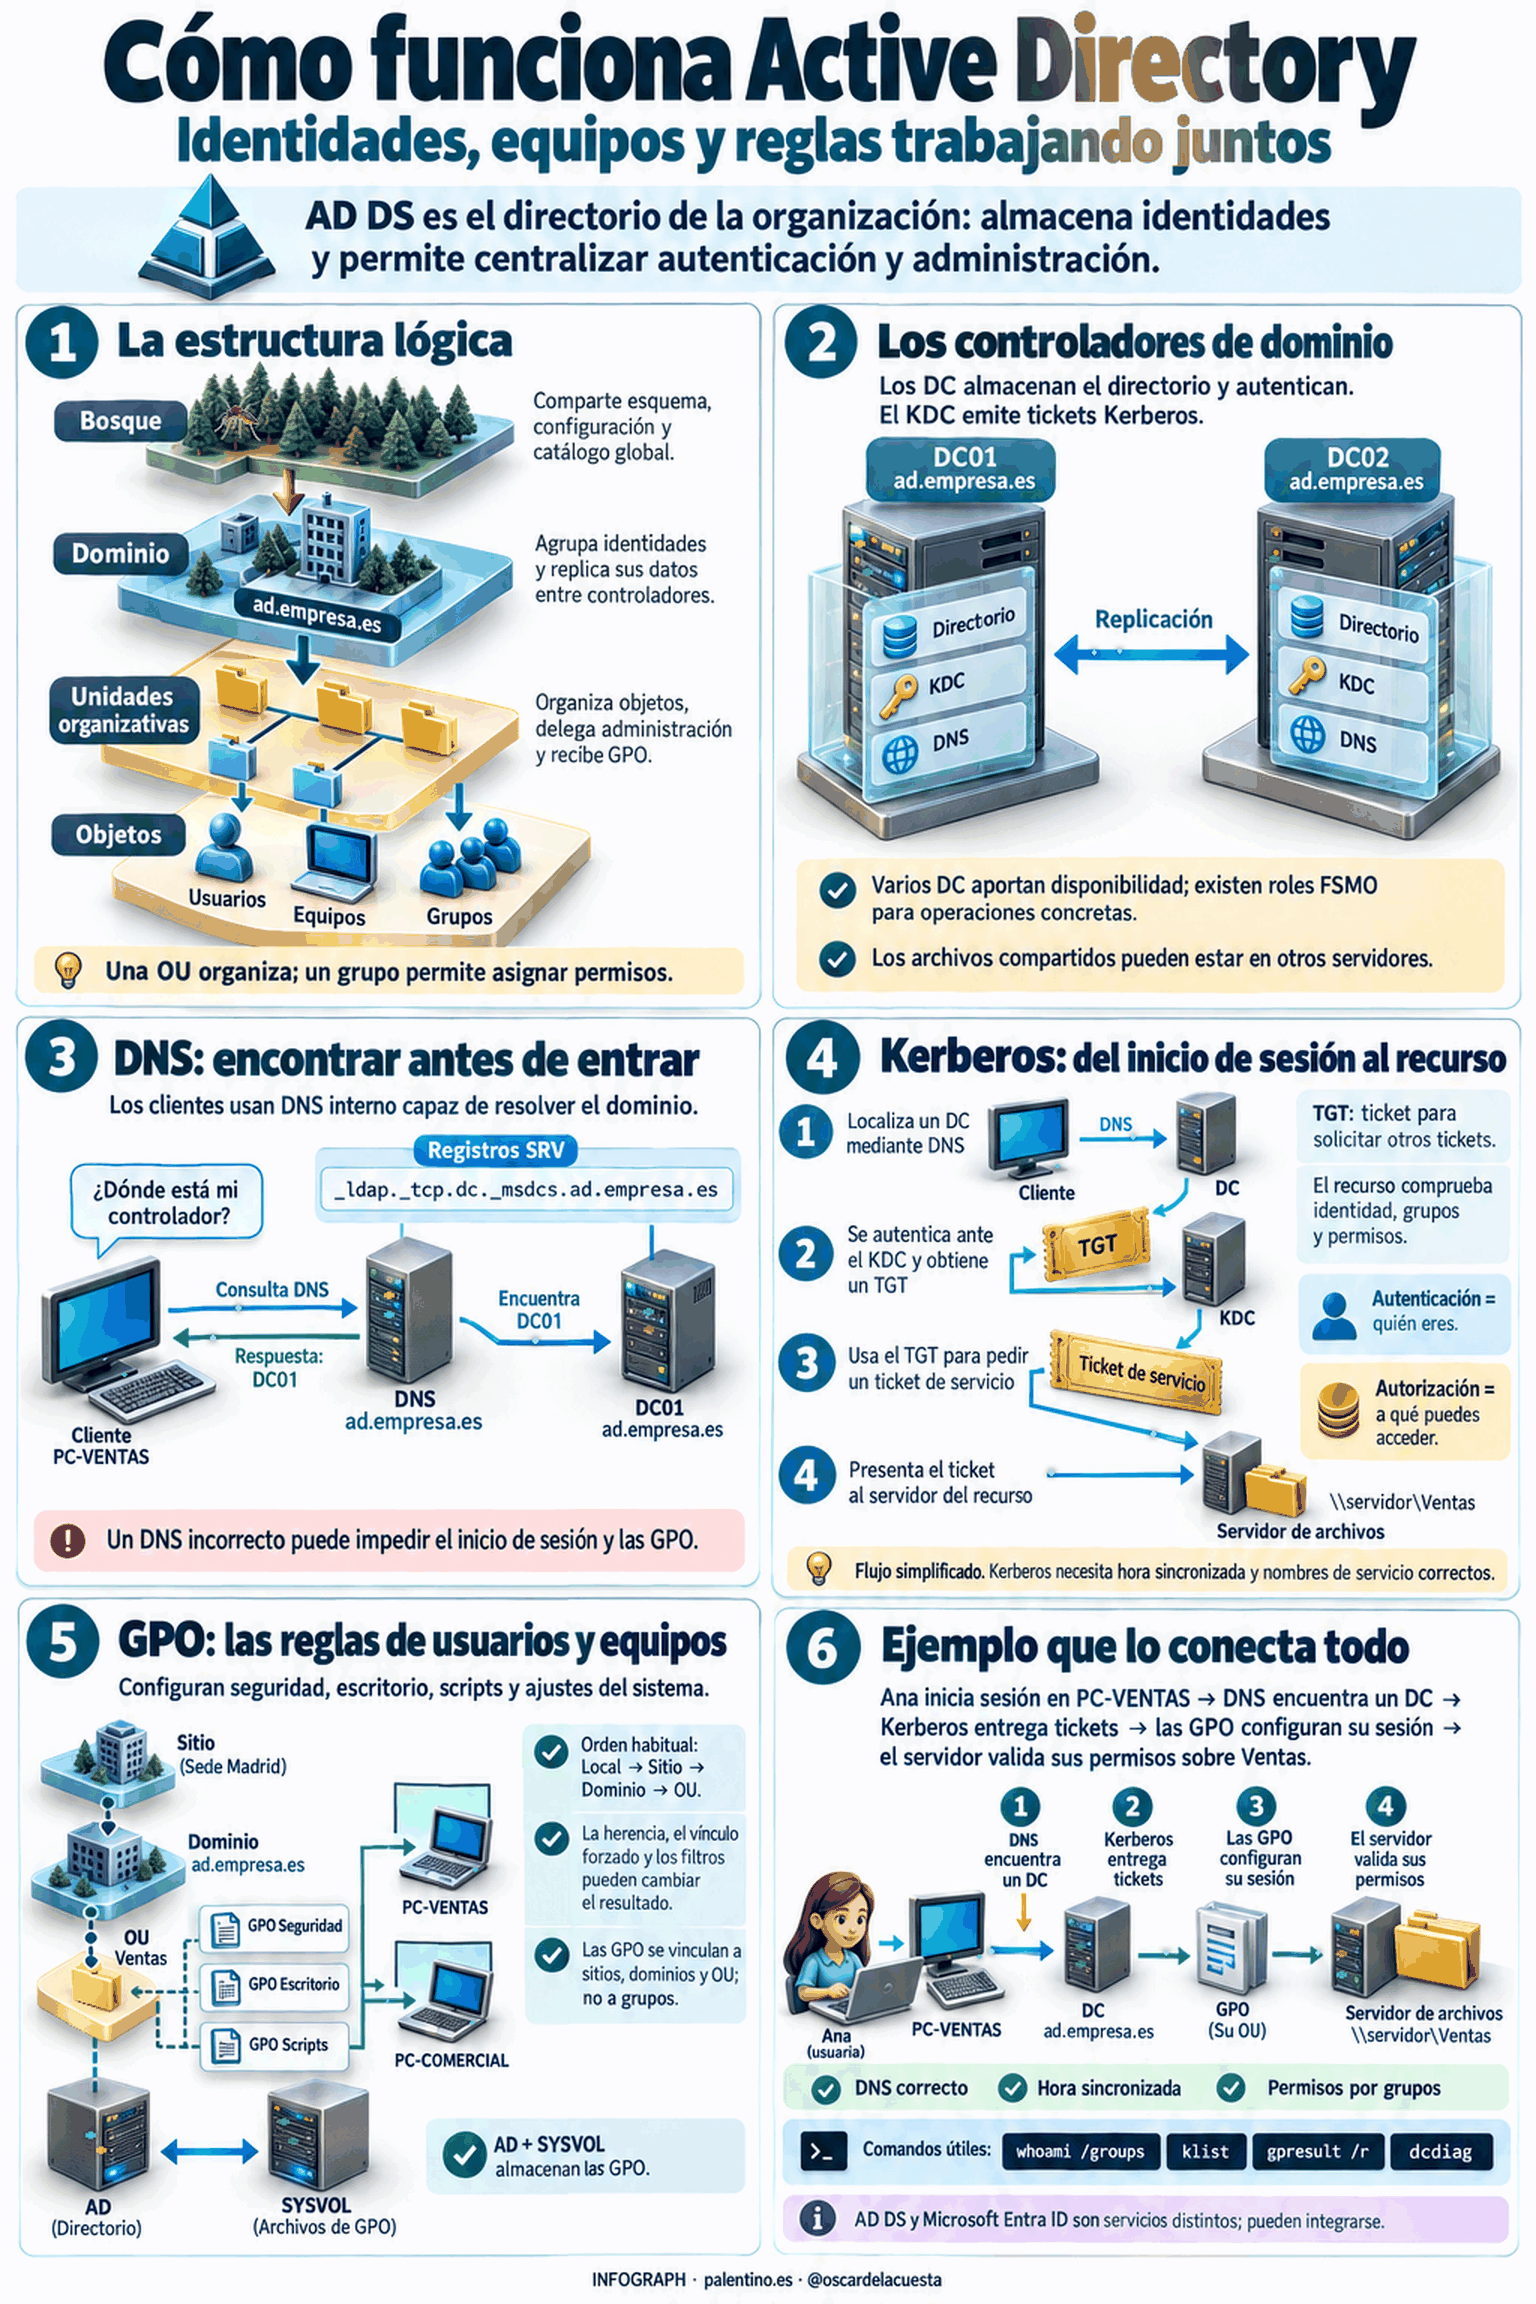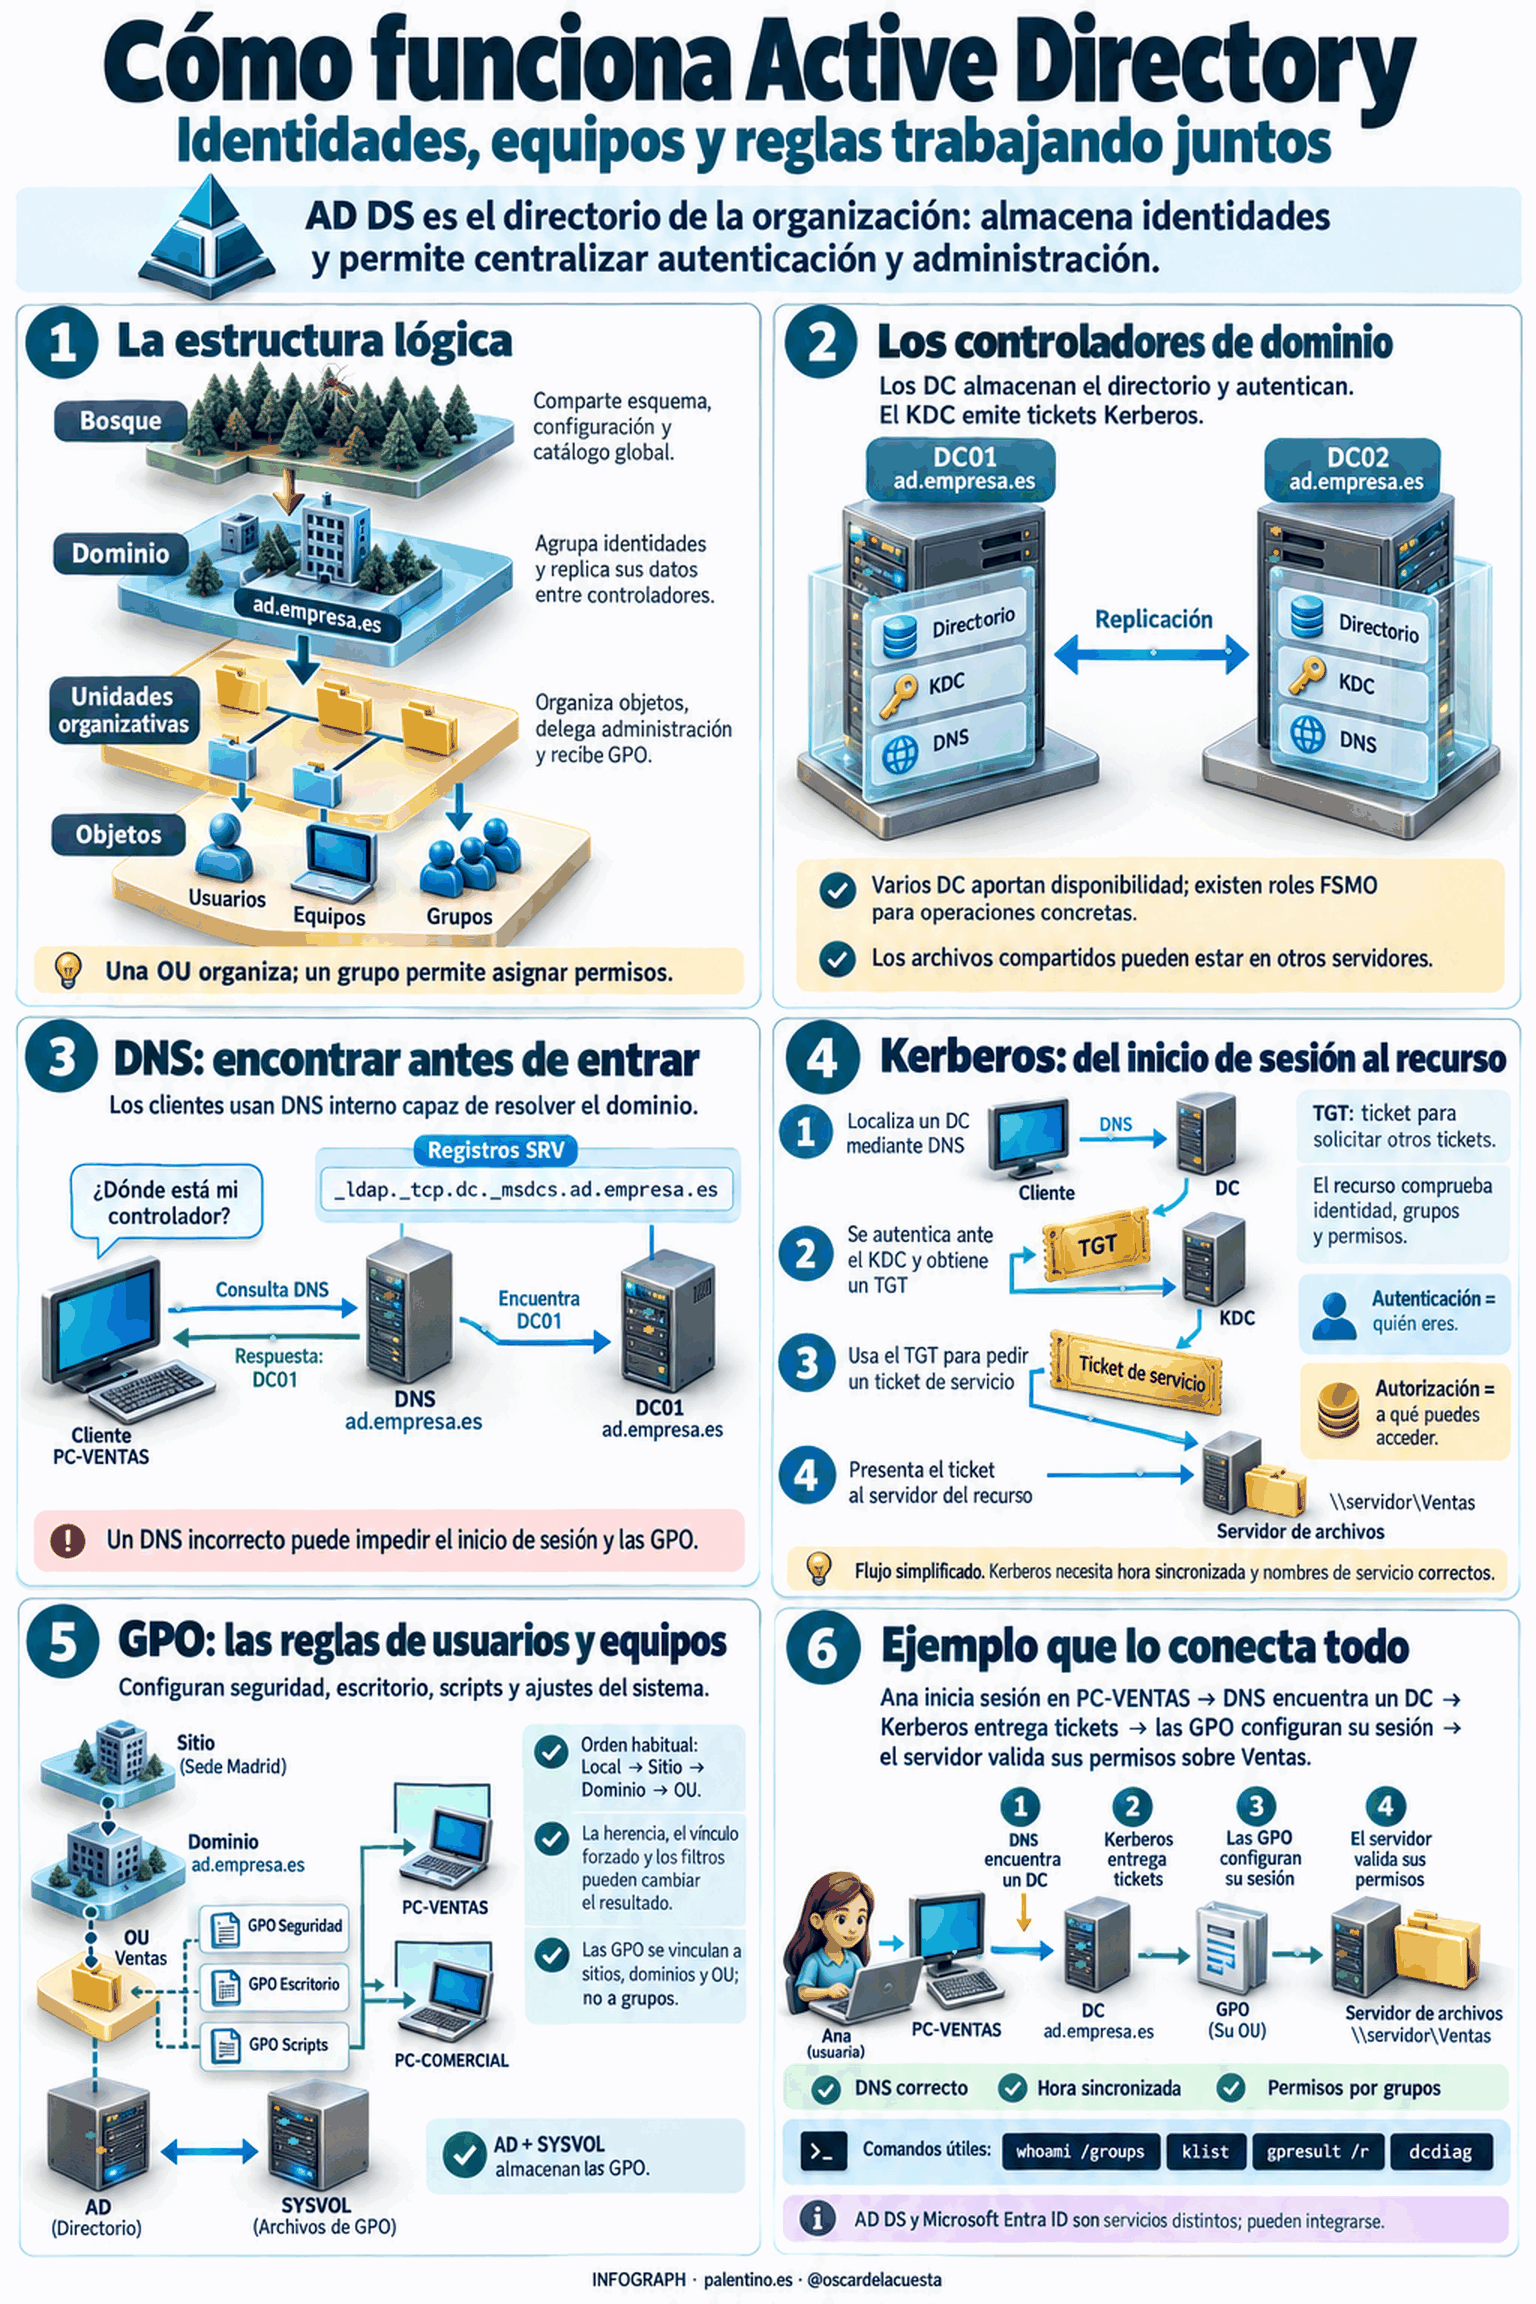
He preparado esta infografía animada para Infograph con un objetivo: explicar cómo encajan dominio, controladores, objetos, unidades organizativas, DNS, Kerberos y políticas.
🌳 1. bosque y dominio: la estructura
Active Directory Domain Services (AD DS) almacena información sobre identidades y objetos de la organización.
El bosque contiene uno o varios dominios que comparten esquema y configuración. El dominio, por ejemplo ad.empresa.es, agrupa identidades y permite administrarlas de forma centralizada.
🖥️ 2. controladores de dominio: el servicio en funcionamiento
Los controladores de dominio almacenan el directorio, atienden autenticaciones y replican sus datos entre sí.
Contar con varios mejora la disponibilidad. Los archivos compartidos pueden estar en otros servidores: el directorio proporciona las identidades que permiten controlar su acceso.
👥 3. objetos, grupos y unidades organizativas
Usuarios, equipos y grupos son objetos del directorio.
Las unidades organizativas —OU— permiten ordenar objetos, delegar tareas administrativas y aplicar directivas.
Una distinción fundamental:
👉 La OU organiza y permite delegar.
👉 El grupo de seguridad facilita asignar permisos.
🔎 4. DNS: encontrar antes de entrar
El equipo necesita localizar un controlador de dominio. Para ello consulta DNS y utiliza registros de servicio, como los SRV.
Por eso, un DNS mal configurado puede provocar fallos de inicio de sesión o de aplicación de políticas.
🎟️ 5. Kerberos: autenticarse mediante tickets
De forma simplificada, el usuario se autentica ante el KDC del controlador y obtiene un TGT. Ese ticket le permite solicitar tickets para servicios concretos.
Después presenta el ticket al servidor del recurso.
Autenticarse demuestra quién eres. La autorización determina qué puedes hacer según tus grupos y los permisos del recurso.
⚙️ 6. GPO: configurar usuarios y equipos
Las directivas de grupo permiten establecer ajustes de seguridad, escritorio, scripts y otras configuraciones.
Se vinculan a sitios, dominios y OU. Su orden habitual es:
Local → Sitio → Dominio → OU.
La herencia, los filtros y los vínculos forzados pueden modificar el resultado.
💡 Un ejemplo que lo conecta todo
Ana inicia sesión en PC-VENTAS. DNS localiza un controlador, Kerberos permite obtener tickets y las GPO configuran su entorno. Cuando abre la carpeta Ventas, el servidor comprueba sus permisos.
Tres claves para que todo encaje: DNS correcto, hora sincronizada y permisos bien diseñados.
📌 Más infografías para comprender la tecnología:
https://www.palentino.es/infograph/
#ActiveDirectory #WindowsServer #Sistemas #Ciberseguridad #Infograph
7 visitas